






在 javascript 中配置柯里化函数的异常处理,核心做法是在返回的中间函数中包裹 `try...catch` 逻辑,并在捕获到错误时立即抛出或返回特定状态。这样可以在参数收集过程中提前拦截非法输入,避免执行最终计算时发生不可控崩溃。
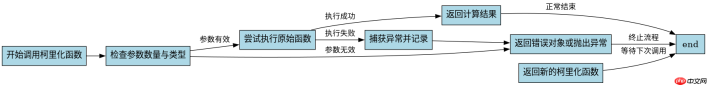
如何封装带错误拦截的通用柯里化工具
通过高阶函数包装原始逻辑,可以在每次调用时检查参数合法性。若参数缺失或类型错误,直接抛出异常或返回错误对象,从而阻止后续执行。
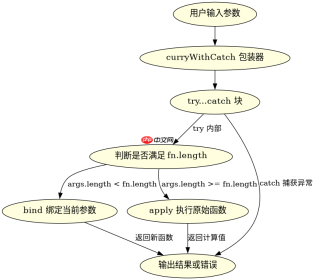
function curryWithCatch(fn) {
  return function curried(...args) {
    try {
      if (args.length  a + b + c;
const safeAdd = curryWithCatch(add);
console.log(safeAdd(1)(2)(3)); // 6
console.log(safeAdd(1)); // 返回新函数
如何处理柯里化过程中的部分应用错误
当柯里化函数被部分应用时,通常不会触发最终计算,因此异常处理应侧重于验证已传入参数的有效性。如果某个中间步骤的参数不符合预期,应立即中断并反馈错误信息。

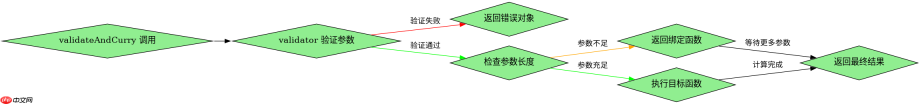
function validateAndCurry(fn, validator) {
  return function curried(...args) {
    try {
      const isValid = validator(args);
      if (!isValid) {
        throw new Error('Invalid arguments provided');
      }
      if (args.length  args.every(n => typeof n === 'number' && n > 0);
const safeMultiply = validateAndCurry((a, b) => a * b, checkPositive);
console.log(safeMultiply(-1)(5)); // { error: 'Invalid arguments provided' }
基于程序中某个输入、条件或结果的具体问题
当输入包含非数字类型时,上述配置会触发验证失败并返回错误对象。例如传入字符串而非数字,柯里化过程会在第一次调用时就检测到不合法参数,并立即返回错误状态,确保程序不会继续执行无效计算。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





