






在 java 中,通过实现 readobject 方法可以自定义对象反序列化时的行为。具体做法是在类中定义一个私有的 void readobject(java.io.objectinputstream s) 方法,并在其中调用 s.defaultreadobject() 以恢复默认字段值,随后执行额外的逻辑(如解密、校验或初始化)。这样做能确保在对象从字节流还原为内存实例的过程中,能够介入并处理敏感数据或依赖状态。
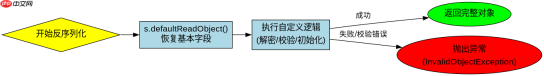
readObject 如何安全地解密加密字段?
readObject 可以在默认读取后对加密字段进行即时解密。开发者只需在方法体内获取加密的字节数组,使用密钥将其解密并赋值给明文字段即可。这保证了即使存储或传输的是密文,对象在使用时也是明文状态。


import java.io.*;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;
    private String username;
    private transient String password; // 瞬态字段不直接序列化
    private byte[] encryptedPassword;

    private void readObject(ObjectInputStream s) throws IOException, ClassNotFoundException {
        s.defaultReadObject(); // 1. 先恢复默认字段
        // 2. 手动解密密码
        if (encryptedPassword != null) {
            password = decrypt(encryptedPassword);
        }
    }

    private void writeObject(ObjectOutputStream s) throws IOException {
        encryptedPassword = encrypt(password); // 3. 写入前加密
        s.defaultWriteObject();
    }

    private byte[] encrypt(String pwd) { return pwd.getBytes(); } // 简化示例
    private String decrypt(byte[] data) { return new String(data); } // 简化示例
}
如何利用 readObject 验证反序列化数据的完整性?
在反序列化过程中,可以通过 readObject 检查关键字段是否符合业务规则或格式要求。如果数据损坏或不合法,可以直接抛出 InvalidObjectException 来终止反序列化。这种机制比事后校验更安全,因为它能在对象完全构建之前拦截非法数据。
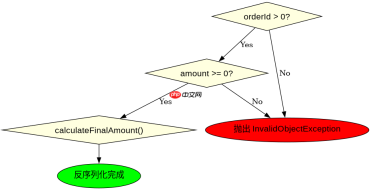
readObject
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


