






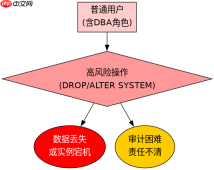
在oracle生产环境中,不建议直接授予dba角色是因为该角色包含超过200个系统权限,其中许多权限具有极高的破坏性,一旦账户被攻破或误操作,可能导致数据丢失、服务中断甚至整个实例崩溃。最佳实践是遵循最小权限原则,仅授予业务运行和日常维护所需的具体系统权限(如create session, create table等)和对象权限,从而将风险控制在局部范围内。
哪些具体权限构成了DBA角色的核心风险
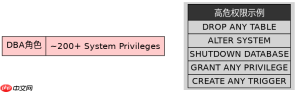
DBA角色并非单一权限,而是一个包含大量高危权限的集合。直接分析其包含的关键权限可以发现,除了常规的表空间管理和会话创建外,还包含了DROP ANY TABLE、ALTER SYSTEM、SHUTDOWN DATABASE等足以摧毁数据库结构的权限。这些权限的存在使得拥有DBA角色的用户可以在不留下特定审计线索的情况下执行毁灭性操作。
-- 查看DBA角色包含的所有系统权限
SELECT privilege
FROM dba_sys_privs
WHERE grantee = 'DBA'
ORDER BY privilege;
上述查询会返回约200多个权限。其中最具威胁性的包括:DROP ANY TABLE允许删除任何用户的表;ALTER SYSTEM允许修改数据库动态参数,可能导致实例重启或挂起;GRANT ANY PRIVILEGE允许将高权限授予其他用户,造成权限扩散。在生产环境中,应用账号通常只需要连接数据库和访问特定Schema下的对象,完全不需要这些全局性的高危权限。
如何构建安全的替代权限方案
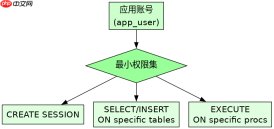
为了替代DBA角色,需要为不同的运维场景定义细粒度的权限集。例如,对于应用程序账号,只需授予连接权限和特定模式下的对象权限;对于监控账号,只需授予视图查询权限;对于备份恢复人员,则需要特定的备份工具权限而非全库管理权限。这种分层授权方式能确保每个账户只具备完成其任务所必需的最小权限集。

-- 示例:为应用用户授予最小权限
-- 1. 允许登录
GRANT CREATE SESSION TO app_user;

-- 2. 允许在指定表空间中创建对象(如果需要)
GRANT UNLIMITED TABLESPACE TO app_user;

-- 3. 允许访问特定Schema的对象(以APP_SCHEMA为例)
GRANT SELECT, INSERT, UPDATE, DELETE ON app_schema.table_a TO app_user;
GRANT EXECUTE ON app_schema.procedure_b TO app_user;

-- 注意:不要使用 GRANT DBA TO app_user;
通过上述SQL语句,可以看到具体的权限分配过程。首先使用GRANT CREATE SESSION允许用户登录,这是最基础的要求。接着,如果应用需要创建临时表或索引,可以授予UNLIMITED TABLESPACE,这比授予DBA角色中的CREATE TABLESPACE更安全,因为它不能创建新的表空间结构。最后,针对具体的表和存储过程,使用GRANT SELECT/INSERT/UPDATE/DELETE和GRANT EXECUTE进行精确控制。这种方式确保了即使app_user被入侵,攻击者也无法删除其他用户的表或修改数据库核心参数。
基于审计日志发现违规授权的具体问题
在实际生产环境中,经常会出现因历史遗留问题导致某些非DBA账户被错误地赋予了DBA角色。通过检查DBA_SYS_PRIVS视图,可以快速定位这些违规情况。例如,如果发现某个名为legacy_app_user的账户拥有DBA角色,应立即撤销该角色并重新评估其实际需求。这种基于审计数据的排查方法是消除安全隐患的关键步骤。


