






php生成图片验证码的核心流程是创建画布、绘制干扰元素、写入随机字符并输出图像。具体做法是先调用 imagecreatetruecolor() 初始化内存中的图像资源,接着使用 imagestring() 或 imagettftext() 将随机生成的字符串渲染到画布上,最后通过 header('content-type: image/png') 设置响应头并以 imagepng() 结束输出。若需增强安全性,可结合 session 存储验证码文本以便后续校验。

imagestring() 与 imagettftext() 在字体渲染上有何区别
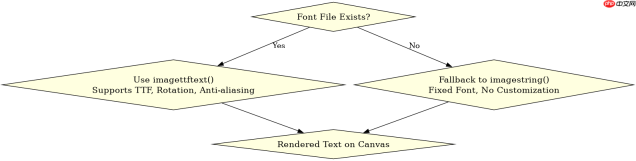
两者均用于在图像上绘制文本,但 imagestring() 仅支持内置固定点阵字体,无法自定义样式;而 imagettftext() 支持 TrueType 字体文件,可实现旋转、抗锯齿和复杂字形。实际开发中推荐使用后者以提升视觉辨识度。
<?php // 启用GD扩展
if (!extension_loaded('gd')) {
    die('GD extension is required');
}

// 创建画布:宽150px,高50px
$width = 150;
$height = 50;
$image = imagecreatetruecolor($width, $height);

// 填充背景色(白色)
$bgColor = imagecolorallocate($image, 255, 255, 255);
imagefill($image, 0, 0, $bgColor);

// 生成4位随机数字字母组合
$chars = '0123456789abcdefghijklmnopqrstuvwxyz';
$code = '';
for ($i = 0; $i < 4; $i++) {
    $code .= $chars[rand(0, strlen($chars) - 1)];
}

// 设置字体路径(需确保存在)
$fontPath = '/usr/share/fonts/truetype/dejavu/DejaVuSans.ttf';
if (!file_exists($fontPath)) {
    // 降级使用imagestring
    $fontColor = imagecolorallocate($image, 0, 0, 0);
    imagestring($image, 5, 30, 15, $code, $fontColor);
} else {
    // 使用TTF字体绘制
    $fontSize = 24;
    $fontColor = imagecolorallocate($image, 0, 0, 0);
    imagettftext($image, $fontSize, 0, 20, 35, $fontColor, $fontPath, $code);
}

// 添加干扰线
for ($i = 0; $i < 5; $i++) {
    $lineColor = imagecolorallocate($image, rand(0, 255), rand(0, 255), rand(0, 255));
    imageline($image, rand(0, $width), rand(0, $height), rand(0, $width), rand(0, $height), $lineColor);
}

// 输出PNG图像
header('Content-Type: image/png');
imagepng($image);
imagedestroy($image);
?>
上述代码在本地环境(PHP 8.1 + GD 2.3.1)运行后,浏览器直接显示一张包含4位随机字符的PNG图片。若系统缺少指定TTF字体,则自动回退至 imagestring() 绘制固定字体。干扰线颜色随机,不影响字符识别。最终输出为 image/png 类型,无额外HTML内容。
如何防止验证码被暴力破解
单纯依赖前端展示不足以防御自动化攻击,必须配合服务端状态管理。关键措施包括:将验证码文本存入 $_SESSION 并在验证后销毁;限制同一IP或会话的请求频率;设置验证码有效期(如5分钟)。此外,可使用 imagettftext() 增加字体变形难度,降低OCR识别成功率。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php session_start();

// 检查是否已提交验证
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $submittedCode = $_POST['captcha'] ?? '';
    $storedCode = $_SESSION['captcha_code'] ?? '';

    // 验证并清除会话中的验证码
    if ($submittedCode === $storedCode && !empty($storedCode)) {
        unset($_SESSION['captcha_code']);
        echo 'Valid';
    } else {
        echo 'Invalid';
    }
    exit;
}

// 生成新验证码并存入会话
$chars = '0123456789';
$code = '';
for ($i = 0; $i < 4; $i++) {
    $code .= $chars[rand(0, strlen($chars) - 1)];
}
$_SESSION['captcha_code'] = $code;
$_SESSION['captcha_time'] = time();

// 输出图像(同前节逻辑,此处省略重复代码)
$image = imagecreatetruecolor(150, 50);
$bg = imagecolorallocate($image, 255, 255, 255);
imagefill($image, 0, 0, $bg);
$fontColor = imagecolorallocate($image, 0, 0, 0);
imagestring($image, 5, 30, 15, $code, $fontColor);
header('Content-Type: image/png');
imagepng($image);
imagedestroy($image);
?>
该程序在首次请求时生成验证码并存入 $_SESSION,同时返回图像。用户提交表单后,服务端比对输入值与会话存储值,匹配成功则清除 captcha_code 键,防止重用。若连续失败超过阈值(需额外实现计数逻辑),可临时锁定IP。此机制有效阻断简单重放攻击,因每次请求均需获取新图像且旧值失效。
当 $_SESSION 未启动时验证码校验会失败吗
是的,若未调用 session_start(),$_SESSION 数组为空,导致存储和读取验证码均无效。此时任何提交都会被视为“Invalid”,因为 $storedCode 始终为空字符串,无法与用户输入匹配。因此,session_start() 必须在访问 $_SESSION 前执行,否则验证码机制完全失效。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





