






在oracle 19c中,实现只读用户对新表的查询权限自动化,最可靠的做法是创建一个触发器(trigger),监听当前模式下的所有ddl事件。当有新表被创建时,触发器会自动执行`grant select on`语句,将权限授予指定的只读角色或用户。这种方法无需修改应用代码,能确保新创建的表立即具备只读访问能力。

如何编写自动赋权的DDL触发器
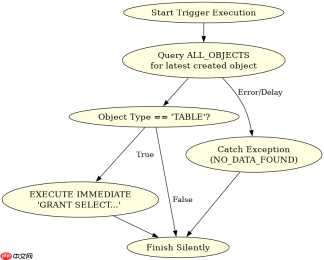
要完成自动化,需要编写一个基于模式的触发器,使用`AFTER CREATE ON SCHEMA`语法捕获建表动作。触发器内部通过动态SQL获取新对象的名称,并检查其类型是否为表,然后执行授权命令。这样,任何通过普通用户或DBA创建的表都会自动获得权限。
-- 假设只读角色名为 READ_ONLY_ROLE
CREATE OR REPLACE TRIGGER auto_grant_select_on_new_tables
AFTER CREATE ON SCHEMA
DECLARE
  v_obj_type VARCHAR2(30);
BEGIN
  -- 获取刚创建的对象类型
  SELECT object_type INTO v_obj_type
  FROM all_objects
  WHERE owner = SYS_CONTEXT('USERENV', 'CURRENT_SCHEMA')
    AND object_name = SYSEVENT
    AND created = (SELECT MAX(created) FROM all_objects WHERE object_name = SYSEVENT);

  -- 仅对表进行授权
  IF v_obj_type = 'TABLE' THEN
    EXECUTE IMMEDIATE 'GRANT SELECT ON ' || SYSEVENT || ' TO READ_ONLY_ROLE';
  END IF;
EXCEPTION
  WHEN NO_DATA_FOUND THEN
    NULL; -- 忽略异常,防止因并发或元数据延迟导致失败
END;
/
上述代码创建了一个名为`auto_grant_select_on_new_tables`的触发器。它首先从`all_objects`视图中确认新创建的对象确实是表。如果确认无误,则使用`EXECUTE IMMEDIATE`执行动态SQL,将`READ_ONLY_ROLE`角色的查询权限赋予该表。这种机制确保了权限分配的即时性和一致性。
如何处理已有表和权限继承问题
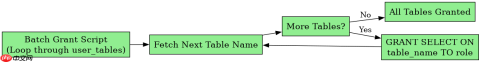
虽然触发器解决了新表的自动赋权,但数据库中已存在的旧表不会自动获得此权限。因此,必须手动为现有表执行一次批量授权。此外,还需考虑后续可能创建的视图或索引,通常只需关注表级别的权限即可,因为视图和索引的权限管理通常由底层表决定或通过特定角色控制。

-- 为当前模式下所有现有表授予只读权限
BEGIN
  FOR rec IN (SELECT table_name FROM user_tables) LOOP
    EXECUTE IMMEDIATE 'GRANT SELECT ON ' || rec.table_name || ' TO READ_ONLY_ROLE';
  END LOOP;
END;
/
这段PL/SQL块遍历当前用户下的所有表,并为每一张表执行`GRANT SELECT`操作。这是初始化阶段的关键步骤,确保自动化流程覆盖历史数据。执行完毕后,新创建的表将由触发器接管,而旧表则由本次脚本处理,从而实现全覆盖。
触发器在并发创建表时的行为表现
在高并发环境下,多个会话同时创建表可能会触发多次DDL事件。Oracle的触发器设计为每个DDL事件独立执行,因此即使并发创建,每个触发器实例也会尝试获取对象元数据并执行授权。由于`GRANT`语句具有幂等性,即重复授权不会产生错误,因此并发场景下不会出现权限冲突或丢失的情况。不过,若遇到元数据同步延迟导致的`NO_DATA_FOUND`异常,触发器中的异常处理块会静默忽略,保证系统稳定性。


