






Starlette如何实现登录认证装饰器
starlette通过自定义中间件实现登录认证,而非依赖装饰器。核心做法是继承 starlette.middleware.base.basehttpmiddleware 并重写 dispatch 方法,在请求进入路由前检查会话或令牌状态,若未认证则拦截并返回 401 unauthorized 响应。

如何配置受保护的路由与中间件顺序
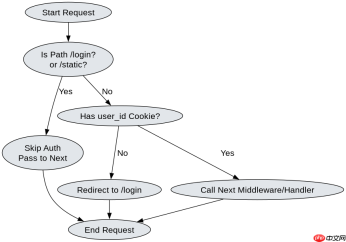
将认证中间件注册到应用实例中,确保其位于其他业务中间件之前。受保护的路由无需特殊标记,中间件会统一拦截所有请求并根据路径白名单放行。
Starlette 1.5.1
下载
Starlette 1.5.1 是轻量级 Python ASGI 框架与工具集,提供路由、请求响应、中间件、WebSocket 和后台任务等组件,适合构建异步 Web 服务。本下载为官方 PyPI 通用 wheel 包,可使用 pip 安装,并由包管理器处理依赖;运行应用时还需配置 ASGI 服务器。
from starlette.applications import Starlette
from starlette.responses import JSONResponse, RedirectResponse
from starlette.routing import Route
from starlette.middleware.base import BaseHTTPMiddleware
import httpx

class AuthMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request, call_next):
        # 跳过登录页和静态资源
        if request.url.path in ["/login", "/static"]:
            return await call_next(request)

        # 检查会话中的用户ID
        user_id = request.cookies.get("user_id")
        if not user_id:
            return RedirectResponse(url="/login", status_code=307)

        # 继续处理请求
        response = await call_next(request)
        return response

async def home(request):
    return JSONResponse({"message": "Welcome"})

app = Starlette(routes=[Route("/", home)])
app.add_middleware(AuthMiddleware)
如何处理Token过期与刷新逻辑
在中间件中解析JWT Token时,需验证签名和有效期。若Token有效但即将过期(如剩余时间小于5分钟),可在响应头中插入新Token供前端刷新;若已过期,则强制重定向至登录页。
import jwt
from datetime import datetime, timedelta

SECRET_KEY = "your-secret-key"
ALGORITHM = "HS256"

class JWTAuthMiddleware(BaseHTTPMiddleware):
    async def dispatch(self, request, call_next):
        token = request.headers.get("Authorization")
        if not token or not token.startswith("Bearer "):
            return JSONResponse({"error": "No token"}, status_code=401)

        try:
            payload = jwt.decode(token[7:], SECRET_KEY, algorithms=[ALGORITHM])
            exp_timestamp = payload.get("exp")
            if exp_timestamp:
                exp_time = datetime.fromtimestamp(exp_timestamp)
                if exp_time - datetime.utcnow()









