






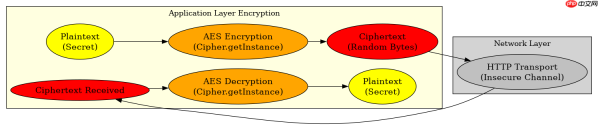
java 中字符编码本身不具备加密能力,不能直接用于保护传输安全。正确的做法是使用 https (tls/ssl) 协议对通信通道进行加密,或者在应用层使用 aes/rsa 等标准加密算法对数据进行加密后再传输。如果仅涉及字符集转换(如 utf-8 到 gbk),这属于编码范畴,而非加密,无法防止数据被窃听或篡改。

为什么字符编码不能替代加密?
字符编码(如 UTF-8, ISO-8859-1)是将字符映射为二进制数据的规则,它是公开且可逆的。任何知道编码格式的人都可以轻松将密文还原为明文,因此它不提供机密性。真正的加密需要使用密钥和复杂的数学算法(如 AES)。在 Java 中,`java.nio.charset.Charset` 类仅负责编解码,而 `javax.crypto.Cipher` 类才负责加解密。混淆这两者会导致严重的安全漏洞。
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class EncodingVsEncryption {
    public static void main(String[] args) {
        String original = "Secret Message";
        // 错误做法:仅使用编码,非加密
        byte[] encodedBytes = original.getBytes(StandardCharsets.UTF_8);
        String base64Str = Base64.getEncoder().encodeToString(encodedBytes);
        System.out.println("Encoded (Not Encrypted): " + base64Str);

        // 正确做法:应使用 Cipher 进行 AES 加密
        // byte[] encryptedData = encryptAES(original, key);
    }
}
上述代码展示了仅使用 `getBytes` 和 `Base64` 的情况。虽然 `Base64` 改变了数据的表现形式,但它不是加密,任何人都可以解码。在实际生产中,必须集成 `Cipher` 类并使用强密钥管理方案。
如何在 Java 中实现安全的传输加密?
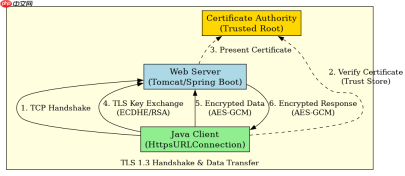
要实现安全的传输,推荐使用 HTTPS 协议。在 Java 服务端,可以通过配置 Tomcat 或 Spring Boot 启用 SSL/TLS。对于客户端,使用 `HttpsURLConnection` 或 `OkHttp` 发起请求时,会自动处理证书验证和数据加密。如果必须在 HTTP 上自定义加密,可以使用 `javax.crypto` 包中的 AES 算法对数据进行加密,然后将加密后的字节流通过 HTTP 传输,并在接收端解密。

import javax.net.ssl.HttpsURLConnection;
import java.io.BufferedReader;
import java.io.InputStreamReader;
import java.net.URL;

public class SecureTransportExample {
    public static void main(String[] args) throws Exception {
        URL url = new URL("https://api.example.com/data");
        HttpsURLConnection conn = (HttpsURLConnection) url.openConnection();
        conn.setRequestMethod("GET");

        // 自动建立加密通道
        BufferedReader in = new BufferedReader(new InputStreamReader(conn.getInputStream()));
        String inputLine;
        StringBuilder response = new StringBuilder();
        while ((inputLine = in.readLine()) != null) {
            response.append(inputLine);
        }
        in.close();
        System.out.println("Secure Response: " + response.toString());
    }
}
此示例展示了如何通过 `HttpsURLConnection` 建立安全连接。服务器端需配置有效的 SSL 证书。客户端无需手动加密数据,因为 TLS 协议层已经对所有传输数据进行加密。这是目前业界标准的做法,比应用层手动加密更可靠且性能更好。
基于程序中某个输入、条件或结果的具体问题
当程序中输入包含非 ASCII 字符(如中文)时,若错误地使用了不支持该字符的编码(如 ISO-8859-1)进行“伪加密”或传输,会导致乱码甚至数据丢失。例如,在 HTTP 头或 JSON payload 中,若未指定 `charset=utf-8`,接收方可能按默认编码解析,导致内容损坏。这种问题虽非安全漏洞,但会影响数据完整性。解决方法是始终显式指定 UTF-8 编码,并结合 HTTPS 使用。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


