






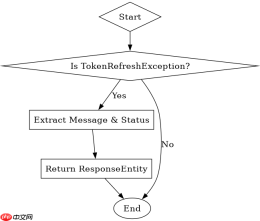
使用 @controlleradvice 结合自定义注解或特定异常类型,在 @exceptionhandler 中拦截刷新失败抛出的异常并返回统一响应。核心做法是定义一个继承自 runtimeexception 的 tokenrefreshexception,在业务层捕获原始错误并抛出该异常,最后在全局处理器中匹配该类型进行响应。

如何定义全局异常处理器类
通过 @RestControllerAdvice 声明一个全局异常处理组件,利用 @ExceptionHandler({ TokenRefreshException.class }) 指定只处理刷新相关的异常。在该方法内部,可以获取异常中的详细错误信息(如过期原因、错误代码),并将其封装为标准的 JSON 结构返回给前端,从而避免将堆栈信息直接暴露给用户。
package com.example.demo.exception;

import org.springframework.http.HttpStatus;
import org.springframework.http.ResponseEntity;
import org.springframework.web.bind.annotation.ExceptionHandler;
import org.springframework.web.bind.annotation.RestControllerAdvice;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(TokenRefreshException.class)
    public ResponseEntity<string> handleTokenRefreshException(TokenRefreshException ex) {
        // 记录日志
        System.out.println("Token Refresh Failed: " + ex.getMessage());
        // 返回具体的错误描述
        return ResponseEntity.status(HttpStatus.UNAUTHORIZED).body(ex.getMessage());
    }
}</string>
如何在业务逻辑中触发该异常
在调用第三方认证服务或解析 Token 的工具类中,当检测到 Token 无效、过期或网络请求失败时,不应直接吞掉异常,而应将其包装为 TokenRefreshException 向上抛出。这样能确保异常被全局处理器正确捕获,同时保留原始的异常上下文以便排查问题。

3-Layer Token Compressor — Cut AI API Costs 40-60%
下载
在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。

package com.example.demo.service;

import com.example.demo.exception.TokenRefreshException;
import org.springframework.stereotype.Service;

@Service
public class AuthService {

    public String refreshToken(String oldToken) {
        try {
            // 模拟调用外部 API
            if (oldToken == null || oldToken.isEmpty()) {
                throw new IllegalArgumentException("Token is empty");
            }
            // 假设这里会抛出 IOException 或 AuthException
            return callExternalAuthApi(oldToken);
        } catch (Exception e) {
            // 包装为自定义异常
            throw new TokenRefreshException("Failed to refresh token", e);
        }
    }

    private String callExternalAuthApi(String token) {
        // 模拟失败
        throw new RuntimeException("Connection timeout");
    }
}
Token 刷新失败时的具体返回状态码是什么
在上述实现中,当 TokenRefreshException 被捕获时,返回的 HTTP 状态码固定为 401 UNAUTHORIZED。这是因为 Token 刷新失败通常意味着当前凭证已失效,需要用户重新登录或提供新的凭证,属于未授权访问范畴。前端可以根据该状态码跳转至登录页或弹出提示框。


