






使用pdo预处理语句配合占位符是防止sql注入最可靠的做法,它能将sql逻辑与数据彻底分离。在初始化pdo连接时开启模拟预处理模式并非必须,但推荐关闭以利用数据库原生预处理;关键在于执行查询时使用prepare和execute方法传入参数数组,这样输入字符会被严格视为数据而非可执行代码。

PDO预处理如何隔离用户输入与SQL结构
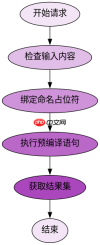
通过命名占位符或问号占位符,PDO驱动会将SQL模板发送给数据库进行编译,随后再发送参数值,从而避免拼接风险。这种机制确保了即使输入包含单引号或注释符号,也不会改变原始SQL意图。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass', [
    PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_EMULATE_PREPARES => false
]);
$sql = "SELECT * FROM users WHERE username = :username";
$stmt = $pdo->prepare($sql);
$stmt->execute([':username' => $_GET['input']]);
$result = $stmt->fetchAll();
MySQLi预处理相比原生拼接有哪些优势
MySQLi同样支持预处理语句,其bind_param方法允许显式指定参数类型,进一步增强了类型安全性。相比直接使用mysqli_real_escape_string等转义函数,预处理能从根本上消除因编码差异或特殊字符导致的注入漏洞。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

$link = new mysqli('localhost', 'user', 'pass', 'test');
$link->set_charset('utf8mb4');
$stmt = $link->prepare("SELECT * FROM users WHERE email = ?");
$email = $_POST['email'];
$stmt->bind_param('s', $email);
$stmt->execute();
$result = $stmt->get_result();
当无法使用预处理时如何处理特定输入条件
如果受限于旧版代码库必须使用字符串拼接,应仅对整数ID使用intval强制转换,对字符串则需结合白名单校验或使用addslashes配合正确的字符集设置,但这仅是临时补救措施且存在局限。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





