






php处理https证书验证失败的核心做法是配置curl或stream上下文中的ssl选项,通过设置`curlopt_ssl_verifypeer`和`curlopt_ssl_verifyhost`来调整验证行为。默认情况下,php会严格验证服务器证书的有效性,若验证失败(如证书过期、自签名或ca缺失),请求将直接抛出异常或返回false。开发者可以通过传入自定义ca bundle路径、临时关闭验证(仅限调试)或在stream context中指定`cafile`参数来解决此问题,具体选择取决于安全需求与运行环境。

curl_exec遇到无效证书时如何报错
当使用cURL发起HTTPS请求且服务器证书无法被系统信任链验证时,curl_exec会返回false,并通过curl_error获取具体的错误信息,例如“SSL certificate problem: unable to get local issuer certificate”。此时HTTP状态码不可用,必须依赖错误码判断。
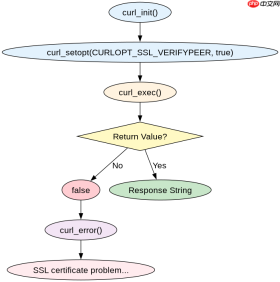
$ch = curl_init("https://self-signed.badssl.com/");
curl_setopt($ch, CURLOPT_RETURNTRANSFER, true);
$response = curl_exec($ch);
if ($response === false) {
    echo "Error: " . curl_error($ch);
}
curl_close($ch);
上述代码在标准Linux环境中运行,因缺少对自签名证书的信任,输出结果为:
Error: SSL certificate problem: unable to get local issuer certificate
如何通过cafile解决证书验证失败
解决证书验证失败的标准做法是显式指定可信的CA证书文件路径。在cURL中通过CURLOPT_CAINFO设置,在Stream Context中通过ssl数组的cafile键设置。这允许PHP使用指定的根证书库来验证服务器证书,从而通过验证而不必关闭安全检查。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

$context = stream_context_create([
    "ssl" => [
        "verify_peer" => true,
        "cafile" => "/etc/ssl/certs/ca-certificates.crt"
    ]
]);
$file = file_get_contents("https://example.com", false, $context);
echo strlen($file);
使用上述代码并指向有效的CA bundle文件,对于合法证书的网站,file_get_contents成功返回内容长度,无报错。若cafile路径错误或文件为空,则重新抛出验证失败错误。
关闭验证verify_peer后的安全风险是什么
当将verify_peer或CURLOPT_SSL_VERIFYPEER设置为false时,PHP将不再验证服务器证书的有效性,包括检查证书是否由受信任的CA签发、域名是否匹配以及是否过期。这使得连接易受中间人攻击(MITM),因为攻击者可以伪造任何证书进行拦截,而客户端不会察觉。这种做法仅应在开发调试或内部受控网络中使用,严禁用于生产环境处理敏感数据。
,
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





