






在oracle数据库中,针对单个用户关闭登录失败锁定策略,最直接且有效的方法是修改该用户的profile设置,将其关联的profile中的`failed_login_attempts`参数设置为`unlimited`。这通常通过执行`alter user`语句并指定`password_lock_time`和`failed_login_attempts`参数来实现,从而确保该用户在多次输入错误密码后不会被自动锁定,而其他受默认profile限制的用户仍保持原有安全策略。

如何确认当前用户使用的Profile及锁定策略
在执行修改操作前,需要确认目标用户当前关联的Profile名称以及该Profile中关于密码失败尝试次数的具体配置。可以通过查询数据字典视图`DBA_PROFILES`或`USER_USERS`来获取这些信息。如果用户使用的是默认的`DEFAULT` Profile,且该Profile设置了严格的锁定策略(如10次失败后锁定),那么直接修改用户属性即可覆盖或继承新的设置。了解当前的配置有助于判断是否需要创建新的Profile,还是直接修改现有Profile的属性。
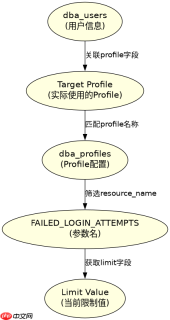
-- 查看当前用户关联的Profile
SELECT username, profile FROM dba_users WHERE username = 'TARGET_USER';

-- 查看该Profile中FAILED_LOGIN_ATTEMPTS的设置
SELECT resource_name, limit
FROM dba_profiles
WHERE profile = (SELECT profile FROM dba_users WHERE username = 'TARGET_USER')
AND resource_name = 'FAILED_LOGIN_ATTEMPTS';
上述SQL语句首先定位用户所属的Profile,然后检查该Profile中控制登录失败次数的限制值。如果返回值为数字(如10),则表示启用锁定;如果为`UNLIMITED`,则表示不限制。这一步是验证当前状态的关键,确保后续修改针对正确的对象。
如何修改单个用户的登录失败锁定策略
一旦确认了用户当前的Profile设置,就可以使用`ALTER USER`命令来更改其密码管理策略。要将特定用户的登录失败锁定关闭,只需将该用户的`FAILED_LOGIN_ATTEMPTS`设置为`UNLIMITED`。这个操作会立即生效,无需重启数据库服务。需要注意的是,这种修改仅影响该特定用户,不会改变其他用户或默认Profile的行为,从而实现了对单个用户的精细化管控。

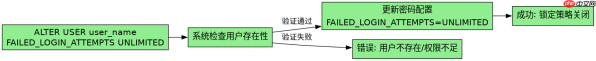
-- 将指定用户的登录失败尝试次数设置为无限制
ALTER USER target_user IDENTIFIED BY password
FAILED_LOGIN_ATTEMPTS UNLIMITED;

-- 或者,如果希望同时重置密码并应用新策略
ALTER USER target_user PASSWORD EXPIRE;
ALTER USER target_user FAILED_LOGIN_ATTEMPTS UNLIMITED;
执行上述`ALTER USER`语句后,系统会更新该用户的密码配置文件。此时,即使该用户连续多次输入错误密码,也不会触发账户锁定机制。如果需要恢复锁定策略,可以将`UNLIMITED`改回具体的数字(如10)。此外,如果用户当前已经被锁定,可能需要先使用`ALTER USER ... ACCOUNT UNLOCK`解锁,然后再应用新的策略,以确保策略生效后的行为符合预期。
基于FAILED_LOGIN_ATTEMPTS参数设置的具体问题
当我们将`FAILED_LOGIN_ATTEMPTS`设置为`UNLIMITED`时,具体会发生什么?这意味着数据库不再计数该用户的登录失败尝试次数。无论用户输入多少次错误密码,账户状态始终保持为`OPEN`,除非管理员手动锁定或因其他原因(如资源限制)被锁定。这一设置消除了因忘记密码或键盘误触导致的意外锁定风险,特别适用于自动化脚本或非交互式应用程序的连接账户。然而,这也意味着该账户面临更高的暴力破解风险,因此在生产环境中需谨慎评估安全性与可用性的平衡。


