






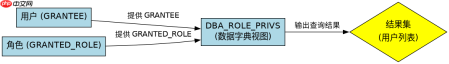
在oracle数据库中,可以通过查询数据字典视图 dba_role_privs 来查找某个角色(role)被直接授予了哪些用户。该视图中包含 grantee 列表示接收角色的用户或角色,以及 granted_role 列表示被授予的角色名称。只需指定具体的角色名进行过滤即可获取结果。
如何查询角色被直接授予的用户列表
直接查询 DBA_ROLE_PRIVS 视图并过滤 GRANTED_ROLE 字段即可获得直接持有该角色的用户。此方法仅返回显式授予的关系,不包含通过其他角色间接继承的情况。执行时需注意当前用户需具备 SELECT_CATALOG_ROLE 权限或 DBA 角色才能访问该视图。
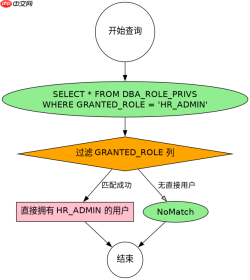
SELECT GRANTEE, GRANTED_ROLE, ADMIN_OPTION, DEFAULT_ROLE
FROM DBA_ROLE_PRIVS
WHERE GRANTED_ROLE = 'YOUR_ROLE_NAME';
上述SQL语句将返回所有直接拥有指定角色的用户。如果 ADMIN_OPTION 为 YES,说明该用户有权将该角色再授予他人;DEFAULT_ROLE 为 YES 表示该角色是该用户的默认角色,登录时自动激活。若只想看用户名,可进一步使用 DISTINCT 去重。
如何查询角色被间接授予的用户(含嵌套角色)
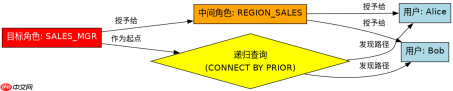
当需要找出所有通过层级关系最终获得某角色的用户时,应使用 CONNECT BY 子句对 DBA_ROLE_PRIVS 进行递归查询。这种方式可以追踪从目标角色出发,经过中间角色层层传递后,最终到达的所有叶子用户。这对于审计复杂权限体系非常有用。

SELECT GRANTEE, LEVEL AS DEPTH
FROM DBA_ROLE_PRIVS
START WITH GRANTED_ROLE = 'YOUR_ROLE_NAME'
CONNECT BY PRIOR GRANTEE = GRANTED_ROLE;
该递归查询以目标角色为起点,逐层向下查找谁被授予了当前层的角色。结果中的 LEVEL 表示距离根角色的层级深度。注意:此查询可能返回大量数据,建议在生产环境中谨慎使用,并确保有足够的时间窗口执行。此外,它不会区分用户和角色,因此结果中可能混合两者,需结合 DBA_USERS 视图筛选出真正的用户。
基于DBA_ROLE_PRIVS视图的输入条件与结果差异问题
在使用 DBA_ROLE_PRIVS 查询时,一个关键问题是:如果某个用户是通过另一个角色间接获得目标角色的,那么直接查询将无法显示该用户。例如,假设角色 A 被授予角色 B,而角色 B 又被授予用户 C,那么查询角色 A 的直接授予者时,用户 C 不会出现。这是由视图设计决定的,因为它只记录直接的授权关系。要解决这个问题,必须采用递归查询方式,如上一节所示。另外,如果角色名大小写不一致(如 'ROLE_A' vs 'role_a'),由于Oracle默认不区分大小写存储但区分字符串匹配,建议使用大写形式或统一转换后再比较,避免因大小写导致漏查。


