






在 docker swarm 集群中,管理敏感信息(如密码、密钥)的标准做法是使用 docker secret 命令。通过该命令创建 secret 后,docker 引擎会自动将其加密并存储在 raft 日志中,确保数据在传输和静态存储时的安全性。使用时,只需在部署 service 时通过 --secret 参数挂载,容器内的应用即可通过只读文件系统访问这些文件,从而避免将敏感信息硬编码到镜像或环境变量中。

如何创建和管理 Secret 的生命周期
要创建一个 Secret,可以使用 docker secret create 命令,指定一个包含明文数据的本地文件作为输入。Docker 会将该文件的内容进行加密处理,并生成一个唯一的 ID。你可以使用 docker secret ls 查看当前集群中的所有 Secret,并使用 docker secret inspect 查看其详细信息。删除 Secret 时,使用 docker secret rm 命令。需要注意的是,Secret 的删除是逻辑上的,底层 Raft 日志可能仍保留历史版本,直到垃圾回收机制清理。
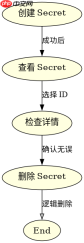
echo "my-secret-data" | docker secret create my_secret -
docker secret ls
docker secret inspect my_secret
docker secret rm my_secret
上述命令执行后,预期结果如下:首先,docker secret create 成功创建名为 my_secret 的 Secret,并返回其 ID。其次,docker secret ls 列出所有 Secret,显示 my_secret 的存在。最后,docker secret rm 删除该 Secret,docker secret ls 不再显示它。整个过程确保了敏感数据在集群层面的安全存储和管理。
如何在 Service 中挂载和使用 Secret
在部署 Service 时,可以通过 --secret 标志将 Secret 挂载到容器中。默认情况下,Secret 以文件形式挂载到容器的 /run/secrets/ 目录下,权限为只读。你也可以指定自定义的目标路径和文件名。应用启动时,读取该文件即可获取敏感信息。这种方式比使用环境变量更安全,因为环境变量可能在进程列表或日志中泄露。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...

docker service create \
  --name my_service \
  --secret my_secret \
  nginx:latest
执行上述命令后,my_service 将在集群中启动,并将 my_secret 挂载到每个副本的 /run/secrets/my_secret 文件中。容器内的 Nginx 进程可以读取该文件,但无法修改。如果尝试写入,将因只读权限而失败。这确保了敏感信息在运行时的机密性和完整性。
当 Secret 被更新时,Service 会如何响应
当 Secret 被更新时,Docker Swarm 不会自动重启使用该 Secret 的 Service。你需要手动触发 Service 的更新,例如使用 docker service update --force 命令。这将导致 Service 的所有任务停止并重新启动,从而加载新的 Secret 内容。这种设计允许管理员控制更新的时机,避免不必要的服务中断。同时,旧版本的 Secret 数据在 Raft 日志中逐渐被清理,确保存储效率。


