






Docker Swarm 中怎么对服务发现绑定的网络进行加密
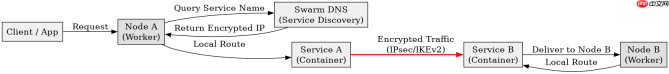
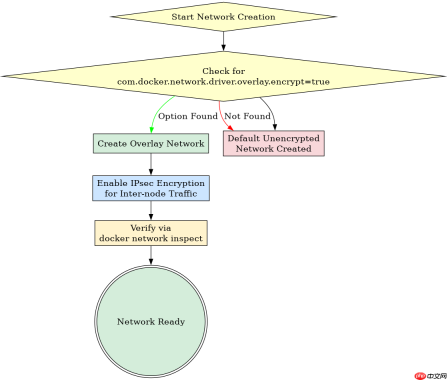
在 docker swarm 集群中对服务发现绑定的网络进行加密,核心做法是在创建 overlay 网络时启用 --opt com.docker.network.driver.overlay.encrypt=true 参数。该操作会强制 swarm 使用 ipsec(基于 ikev2)对跨节点的网络流量进行端到端加密,确保服务间通信的机密性。默认情况下,swarm 的 overlay 网络并不加密流量,因此必须显式配置此选项才能生效。
如何验证加密网络是否已正确应用
要确认加密网络是否生效,可以通过检查节点的日志或使用 docker network inspect 查看网络驱动的配置详情。如果配置正确,节点间的通信将自动通过加密隧道传输,而用户无需修改应用程序代码或环境变量。验证的关键在于观察网络属性中是否包含加密相关的驱动选项,以及确认跨节点的服务能够正常解析和通信。

Docker部署助手
下载
「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
docker network create
  --driver overlay
  --opt com.docker.network.driver.overlay.encrypt=true
  encrypted_overlay_net

docker service create
  --name test-service
  --network encrypted_overlay_net
  nginx:latest

# 验证网络配置
docker network inspect encrypted_overlay_net
加密网络对 DNS 解析的具体影响是什么
启用加密后,Swarm 内置的 DNS 服务发现机制仍然正常工作,但所有查询和响应数据都在加密通道内传输。这意味着服务名称解析不再以明文形式暴露在底层网络上,防止了中间人攻击窃取服务地址信息。开发者无需更改现有的 docker service 定义中的网络引用方式,DNS 解析逻辑与未加密网络完全一致,只是底层传输层增加了安全封装。

# 在加密网络中测试 DNS 解析
docker exec -it <container_id> nslookup test-service

# 预期输出应显示服务 IP,且流量已加密
# 可通过 tcpdump 或 wireshark 抓包验证数据包是否为 ESP (IPsec)
tcpdump -i any esp
</container_id>


