






恢复 docker 镜像的核心做法是执行 docker load 命令,将之前通过 docker save 导出的本地文件重新导入到当前环境的镜像仓库中。你需要确保拥有完整的镜像归档文件(通常是 .tar 或 .tar.gz 格式),然后直接指定该文件路径即可。如果镜像已经存在于远程仓库,也可以直接使用 docker pull 拉取,但针对离线环境或特定版本备份,docker load 是最标准的恢复手段。

如何从本地备份文件中恢复镜像
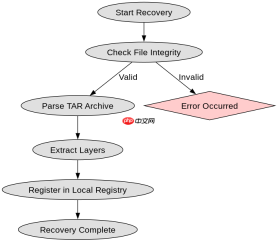
从本地备份文件恢复镜像时,必须使用 docker load 命令并配合 -i 参数指定输入文件。该操作会将归档包内的所有层、元数据和标签完整还原为本地可用镜像。需要注意的是,恢复后的镜像名称和标签与导出前保持一致,不会自动重命名。
docker load -i backup_image.tar
# 或者使用 gzip 压缩的 tar 包
zcat backup_image.tar.gz | docker load
上述命令执行后,Docker 守护进程会读取归档文件中的分层数据,逐层解压并注册到本地存储驱动中。如果归档文件包含多个镜像,它们会被依次加载。你可以使用 docker images 验证恢复结果,确认镜像 ID 和标签是否与预期一致。若文件损坏或格式错误,命令会抛出解析异常,此时需检查源文件的完整性。
如何从远程仓库拉取并恢复镜像
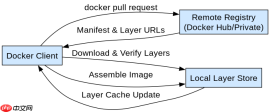
当镜像托管在 Docker Hub 或私有仓库时,恢复过程简化为使用 docker pull 命令。你只需提供完整的镜像引用字符串,包括仓库地址、镜像名和可选的标签。Docker 客户端会自动处理身份验证、分层下载和合并操作,最终在本地构建出可用的镜像实例。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
docker pull myregistry.com/myapp:v1.0
# 若未指定标签,默认拉取 latest
docker pull nginx
拉取过程中,Docker 会对比本地已有的层哈希值,跳过已存在的层以节省带宽和时间。如果网络中断或权限不足,命令会失败并提示具体错误信息。对于私有仓库,可能需要先通过 docker login 完成认证。拉取完成后,镜像即处于可运行状态,可直接用于创建容器。此方法适用于在线环境且镜像源可靠的情况,无需手动管理归档文件。
恢复后的镜像在运行容器时有哪些常见条件限制
恢复后的镜像在启动容器时,主要受限于基础系统的兼容性、端口冲突以及环境变量配置。例如,若镜像依赖特定的内核模块或系统库,而宿主机环境缺失这些组件,容器可能无法启动或运行异常。此外,如果宿主机上已有容器占用了镜像中暴露的端口,新容器启动时会因端口绑定失败而报错。环境变量则需在运行时通过 -e 参数显式注入,除非镜像本身定义了默认值。
docker run --name restored_app -p 8080:80 -e DB_HOST=localhost myapp:v1.0
在实际操作中,建议先使用 docker inspect 查看镜像的详细配置,包括暴露的端口、挂载点和环境变量。这有助于提前识别潜在冲突。若遇到启动失败,可通过 docker logs 查看容器日志,定位具体错误原因。对于复杂应用,可能需要调整资源限制或使用自定义网络来解决隔离问题。总之,恢复只是第一步,确保运行环境匹配才是关键。


