






该问题影响已部署模型网关中允许测试自定义护栏代码的路径。github 公告把 1.81.8 起至 1.83.10 之前列为受影响范围,正文把 1.83.11 或以上列为建议目标。google 的新报告补充了实际利用观察。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
为什么旧漏洞现在值得重新核对
Google 威胁情报团队与 Mandiant 公布了实际利用观察,称攻击者利用 CVE-2026-40217 将受限推理密钥提升为管理员凭据。这个说法描述的是调查所见,报告没有给出那套部署的具体 LiteLLM 版本,也未称所有默认实例都可凭普通推理密钥直接利用。
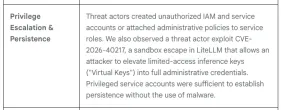
默认权限与已观察攻击路径如何区分
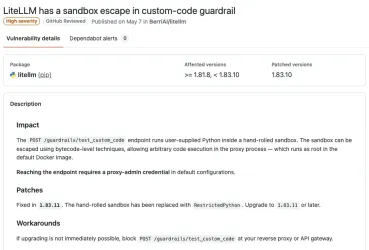
LiteLLM 的自定义护栏测试入口会在代理进程内运行用户传入的 Python。漏洞涉及该代码沙箱被绕过和代理进程内任意代码执行,默认 Docker 镜像中的进程以 root 运行。项目公告明确写明,在默认配置下调用测试端点需要代理管理员凭据。Google 的密钥提权描述与默认访问前提属于两种证据,应分别看待。
版本字段与正文给出的修复建议
公告的结构化受影响范围是 1.81.8 起至 1.83.10 之前,修复版本字段显示 1.83.10,并附有 v1.83.10-stable 发布标签。公告正文另写明 1.83.11 使用 RestrictedPython 替换原沙箱,建议升级至 1.83.11 或更高版本。已部署 1.83.10 的团队也应按正文给出的目标判断。
升级受阻时的风险范围
公告给出的临时缓解针对反向代理或 API 网关上的 POST /guardrails/test_custom_code。封锁的是测试端点的入口,针对代码执行路径的临时缓解与升级目标应分别评估。








