






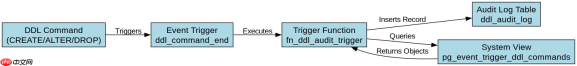
在postgresql中记录ddl审计,核心做法是创建一个sql事件触发器(event trigger),将其绑定到`ddl_command_start`或`ddl_command_end`等系统事件上,并在触发器函数中通过内置变量获取操作类型、对象名称和会话信息,最终将这些数据插入到自定义的审计日志表中。具体实现时,需要定义一个返回`event_trigger`类型的函数来提取`pg_event_trigger_ddl_commands()`视图中的数据,然后使用`create event trigger`语句将该函数挂载到具体的事件钩子上,这样每次执行`create`、`alter`或`drop`等命令时,系统就会自动调用该函数并将审计记录持久化。
如何编写提取DDL信息的触发器函数
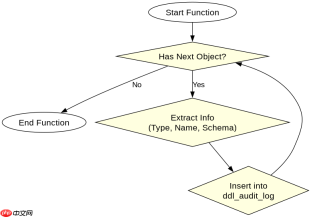
要捕获具体的DDL细节,必须编写一个PL/pgSQL函数,利用`pg_event_trigger_ddl_commands()`系统视图遍历当前事务中的DDL命令节点。该函数通过循环处理每个命令对象,提取其类别(如表、索引)、名称和所属模式,并组装成一条完整的审计日志记录插入到目标表中。关键在于正确处理多对象操作(如`DROP TABLE a, b`)以及区分不同命令类型的逻辑分支。
-- 1. 创建审计日志表
CREATE TABLE ddl_audit_log (
    id SERIAL PRIMARY KEY,
    event_time TIMESTAMP DEFAULT NOW(),
    command_tag TEXT,
    object_type TEXT,
    object_name TEXT,
    schema_name TEXT,
    statement TEXT,
    session_user TEXT,
    database_name TEXT
);

-- 2. 创建触发器函数
CREATE OR REPLACE FUNCTION fn_ddl_audit_trigger()
RETURNS event_trigger AS $$
DECLARE
    obj RECORD;
BEGIN
    -- 遍历当前事务中的所有DDL命令对象
    FOR obj IN SELECT * FROM pg_event_trigger_ddl_commands() LOOP
        INSERT INTO ddl_audit_log (
            command_tag,
            object_type,
            object_name,
            schema_name,
            statement,
            session_user,
            database_name
        ) VALUES (
            pg_event_trigger_command_tag(),
            obj.object_type,
            obj.object_name,
            obj.schema_name,
            current_setting('pgenv.statement'), -- 注意:实际获取完整语句需结合log_statement
            session_user,
            current_database()
        );
    END LOOP;
END;
$$ LANGUAGE plpgsql;
上述代码首先定义了存储审计数据的表结构,包含时间戳、命令标签、对象类型、名称、模式、用户及数据库名。接着定义了`fn_ddl_audit_trigger`函数,它不接收参数,返回类型为`event_trigger`。在函数体中,使用`FOR ... IN SELECT * FROM pg_event_trigger_ddl_commands()`循环获取当前正在执行的DDL命令涉及的每一个对象。对于每个对象,提取其`object_type`(例如'table')、`object_name`和`schema_name`,并通过`pg_event_trigger_command_tag()`获取命令标签(如'CREATE TABLE')。最后将这些字段插入到`ddl_audit_log`表中。需要注意的是,`pg_event_trigger_ddl_commands()`只返回被操作的数据库对象信息,不包含完整的SQL语句文本,若需记录完整语句,通常需配合`log_statement = 'all'`配置或使用`pg_stat_activity`查询,但在纯触发器层面,主要记录的是元数据变更。
如何注册并启用事件触发器
编写好函数后,需要使用`CREATE EVENT TRIGGER`命令将函数与特定的事件挂钩。PostgreSQL支持多种DDL事件,最常用的是`ddl_command_start`(在命令开始前触发)和`ddl_command_end`(在命令成功后触发)。为了确保审计记录的完整性,通常选择在`ddl_command_end`触发,因为此时对象已实际创建或修改,且事务尚未提交,可以确保记录与实际操作一致。注册时需要指定触发器的名称、关联的函数以及监听的事件类型。

-- 创建事件触发器,监听所有DDL命令结束事件
CREATE EVENT TRIGGER trg_ddl_audit
ON ddl_command_end
EXECUTE FUNCTION fn_ddl_audit_trigger();

-- 验证触发器是否已创建
SELECT tgname, tgenabled, tgtype
FROM pg_trigger
WHERE tgname = 'trg_ddl_audit';

-- 测试:执行一个DDL操作
CREATE TABLE test_table (id int);

-- 查看审计日志
SELECT * FROM ddl_audit_log ORDER BY id DESC LIMIT 1;
这段代码展示了如何激活审计功能。首先,`CREATE EVENT TRIGGER trg_ddl_audit ON ddl_command_end EXECUTE FUNCTION fn_ddl_audit_trigger();` 这一行将名为`trg_ddl_audit`的触发器绑定到`ddl_command_end`事件,并指定执行之前定义的`fn_ddl_audit_trigger`函数。这意味着每当任何用户成功执行一个DDL命令(如创建表、修改列等),PostgreSQL引擎都会在命令完成后立即调用该函数。随后,通过查询`pg_trigger`系统目录可以验证触发器是否已成功注册,其中`tgenabled`为`O`表示启用。最后,通过执行一个简单的`CREATE TABLE`命令进行测试,并查询`ddl_audit_log`表,可以看到新创建的表`test_table`的审计记录已被自动写入,包括命令标签、对象类型、名称、当前用户和数据库等信息,从而实现了无侵入式的DDL审计。
如何处理并发DDL操作导致的锁竞争
在高并发环境下,多个DDL操作可能同时触发审计函数,导致对`ddl_audit_log`表的频繁写入。由于INSERT操作本身会持有行级锁,如果审计表没有适当的索引或分区策略,可能会成为性能瓶颈。此外,事件触发器运行在当前事务中,如果审计插入失败,整个DDL操作也会回滚,这可能不是期望的行为。因此,需要考虑异步写入或隔离审计日志的策略。
一种常见的优化方案是将审计日志表按时间进行分区(Partitioning),例如按月分区,这样可以减少单表大小,提高插入效率。另一种更高级的做法是使用异步消息队列,如在触发器中发送通知(`NOTIFY`),由后台进程异步处理日志写入,但这会增加系统复杂性。对于大多数场景,确保`ddl_audit_log`表上有合适的索引(如基于`event_time`的索引)以加速查询,并定期归档旧数据即可。另外,可以通过设置`session_replication_role`为`replica`来临时禁用触发器,以便在需要批量维护元数据时避免触发审计逻辑,防止死锁或无限递归。


