






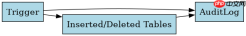
在sql server 2022中,可以通过创建after触发器来审计特定表的数据导出操作。具体做法是在目标表上定义一个after insert、update或delete触发器,将变更前的数据(通过deleted表)和变更后的数据(通过inserted表)记录到独立的审计日志表中。这样,任何导致数据变化的导出行为都会被捕获并留存证据。
如何配置触发器以捕获INSERT操作
要捕获插入操作,需要在表上创建一个AFTER INSERT触发器。该触发器会将新插入的行从inserted临时表中读取,并写入审计日志表。这适用于通过BULK INSERT或应用程序直接插入数据的场景。

CREATE TABLE AuditLog (
    AuditID INT IDENTITY(1,1) PRIMARY KEY,
    TableName NVARCHAR(128),
    OperationType NVARCHAR(10),
    ChangedData XML,
    ChangeDate DATETIME DEFAULT GETDATE(),
    UserName NVARCHAR(128)
);

CREATE TRIGGER trg_AuditInsert ON YourTable
AFTER INSERT
AS
BEGIN
    SET NOCOUNT ON;

    INSERT INTO AuditLog (TableName, OperationType, ChangedData, UserName)
    SELECT
        'YourTable',
        'INSERT',
        (SELECT * FROM inserted FOR JSON PATH),
        SYSTEM_USER
    FROM inserted;
END;
上述代码创建了一个审计日志表和一个针对插入操作的触发器。当有数据插入时,触发器会自动执行,将新数据以JSON格式存入ChangedData列,并记录操作用户和时间。
如何配置触发器以捕获DELETE操作
对于删除操作,需要创建一个AFTER DELETE触发器。该触发器会从deleted临时表中读取被删除的数据,并将其记录到审计日志中。这对于追踪数据丢失或意外删除非常有用。

CREATE TRIGGER trg_AuditDelete ON YourTable
AFTER DELETE
AS
BEGIN
    SET NOCOUNT ON;

    INSERT INTO AuditLog (TableName, OperationType, ChangedData, UserName)
    SELECT
        'YourTable',
        'DELETE',
        (SELECT * FROM deleted FOR JSON PATH),
        SYSTEM_USER
    FROM deleted;
END;
这段代码为删除操作创建了类似的审计机制。当数据被删除时,触发器会捕获deleted表中的内容,并将其保存到AuditLog表中,确保所有删除操作都有据可查。
如何处理并发插入导致的死锁问题
在高并发环境下,多个事务同时触发审计逻辑可能导致死锁。为了避免这种情况,可以在触发器中使用适当的锁提示或优化查询逻辑。例如,使用READPAST锁提示可以跳过已锁定的行,减少等待时间。
INSERT INTO AuditLog (TableName, OperationType, ChangedData, UserName)
WITH LockedRows AS (
    SELECT TOP 1 *
    FROM inserted WITH (READPAST)
)
SELECT
    'YourTable',
    'INSERT',
    (SELECT * FROM LockedRows FOR JSON PATH),
    SYSTEM_USER
FROM LockedRows;
此示例展示了如何在触发器中使用READPAST锁提示来处理并发插入。通过这种方式,可以避免因等待锁而导致的性能下降和死锁问题。实际应用中,还需根据具体业务需求调整锁策略和事务隔离级别。





