在 apache 反向代理场景中,客户端 session 丢失通常是因为后端服务器返回的 set-cookie 响应头中包含了内网地址或不同端口,而客户端浏览器无法直接访问该地址。使用 proxypassreverse 指令可以自动修正这些响应头中的 url,将其替换为前端暴露的公网地址,从而确保 cookie 能正确回传,维持 session 状态。
为什么需要 ProxyPassReverse 修正 Cookie?
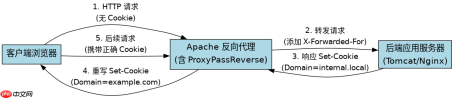
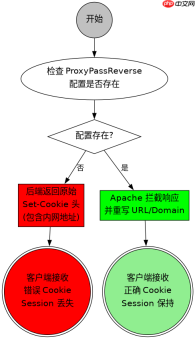
当 Apache 作为反向代理时,它会将请求转发给后端的 Tomcat、Nginx 或其他应用服务器。如果后端服务器在响应中通过 Set-Cookie 字段告知浏览器保存 Session ID(如 JSESSIONID),这个值往往包含后端服务器的内部主机名或特定端口(例如 localhost:8080)。浏览器收到这个 Cookie 后,下次访问时会尝试向 localhost:8080 发送请求,而不是经过 Apache 代理。由于浏览器和后端不在同一网络环境,这种直连会失败,导致 Session 丢失。ProxyPassReverse 的作用就是在 Apache 将后端的响应发回给客户端之前,扫描响应头中的 Location 和 Set-Cookie 字段,并将其中的内部地址替换为 Apache 配置的外部地址。
<virtualhost>
    ServerName www.example.com

    # 定义后端服务器
    ProxyPass / http://backend-server:8080/
    ProxyPassReverse / http://backend-server:8080/

    # 启用必要的模块
    ProxyRequests Off
    <proxy>
        Require all granted
    </proxy></virtualhost>
上述配置展示了最基础的反向代理设置。关键在于 ProxyPassReverse 必须与 ProxyPass 的路径保持一致。如果没有这一行,Apache 会原封不动地将后端返回的 Set-Cookie: JSESSIONID=abc123; Path=/; Domain=localhost 发送给客户端。有了这一行,Apache 会将其修改为 Set-Cookie: JSESSIONID=abc123; Path=/; Domain=www.example.com,确保浏览器后续请求都指向正确的代理入口。
如何处理多个后端节点或负载均衡场景?
在生产环境中,通常会有多个后端实例运行在不同端口或 IP 上,并使用 mod_proxy_balancer 进行负载均衡。此时,每个后端节点可能仍然会在响应头中携带自己的内部标识。如果不使用 ProxyPassReverse,浏览器可能会接收到针对特定后端节点的 Cookie,导致请求被定向到非当前处理的节点,或者因域名不匹配而被拒绝。ProxyPassReverseCookieDomain 和 ProxyPassReverseCookiePath 是更精细的控制手段,但在大多数标准配置中,标准的 ProxyPassReverse 已足够处理主要的地址重写问题。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。

<virtualhost>
    ServerName api.example.com

    # 定义负载均衡组
    BalancerMember http://node1:8080
    BalancerMember http://node2:8080
    <proxy balancer:>
        BalancerMember http://node1:8080
        BalancerMember http://node2:8080
    </proxy>

    # 代理请求到集群
    ProxyPass / balancer://mycluster/
    ProxyPassReverse / balancer://mycluster/

    # 可选:强制重写 Cookie 的 Domain 和 Path
    # ProxyPassReverseCookieDomain node1:8080 api.example.com
    # ProxyPassReverseCookieDomain node2:8080 api.example.com
    ProxyPassReverseCookiePath / /
</virtualhost>
在负载均衡配置中,ProxyPassReverse 依然作用于整个代理路径。它会检查所有来自 balancer://mycluster 的响应。如果后端节点返回了包含其自身主机名的 Cookie,Apache 会将其统一替换为 api.example.com。此外,ProxyPassReverseCookiePath 可以用于确保 Cookie 的 Path 属性与前端一致,防止因路径差异导致的 Cookie 作用域问题。这保证了无论请求被路由到哪个后端节点,客户端都能正确地维护全局 Session。
如何验证 ProxyPassReverse 是否生效?
要确认 ProxyPassReverse 是否正确工作,最直接的方法是检查浏览器开发者工具中的 Network 标签页。首先,访问你的反向代理地址,触发一个需要建立 Session 的操作(如登录)。然后,查看该请求的 Response Headers。如果配置正确,你应该看到 Set-Cookie 头中的 Domain 或 Path 字段使用的是你配置的 ServerName 或外部域名,而不是后端的内网 IP 或主机名。你可以尝试清除浏览器缓存后再次测试,观察 Cookie 是否被正确存储并在后续请求中自动发送。如果 Session 依然丢失,请检查 Apache 错误日志,看是否有权限拒绝或连接超时的记录,并确认后端应用本身是否正确配置了信任代理头(如 X-Forwarded-For)以识别真实客户端 IP。