Apache 中 ProxyPass 怎么配置 nofailover 参数控制故障转移行为
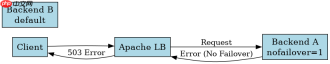
在 apache http server 的 mod_proxy_balancer 模块中,可以通过在 proxypass 指令后追加 nofailover=1 标志来禁用特定后端节点的故障转移。当某个后端服务器被标记为不可用时(例如返回错误状态码),如果配置了该标志,请求将直接失败并返回错误给客户端,而不会尝试转发到负载均衡器中的其他健康节点。这种配置通常用于需要严格保证会话一致性或避免数据不一致的场景。
如何区分不同后端节点的故障转移策略
要区分不同后端节点的故障转移策略,需要在 ProxyPass 指令中分别为每个后端 URL 指定不同的标志。默认情况下,负载均衡器会将请求分发到所有健康的成员。通过为特定的后端路径添加 nofailover=1,可以确保只有该特定后端处理请求时才会生效,而其他未配置此标志的后端仍参与正常的故障转移轮询。这种方式允许对关键业务和非关键业务实施不同的可用性策略。

Apache Tika Content Extraction Hub
下载
通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
配置 nofailover 后的实际请求流向与结果
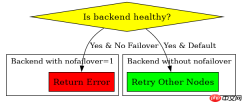
当配置了 nofailover=1 的后端节点发生故障时,Apache 不会执行重定向操作。相反,它会立即向客户端返回一个错误响应(通常是 503 Service Unavailable)。这与未配置该标志的行为形成鲜明对比,后者会将请求静默地转移到另一个可用的后端节点。这种机制确保了前端应用能够明确感知到后端服务的不可用性,从而触发相应的降级或告警逻辑。