






ThinkPHP项目上线前的安全基线检查有哪些项?
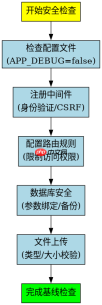
上线前需重点检查路由配置、中间件过滤、数据库查询安全及文件上传限制。确保关闭调试模式,设置强密钥,并验证输入输出处理逻辑。
如何正确配置路由与中间件以防御常见攻击?
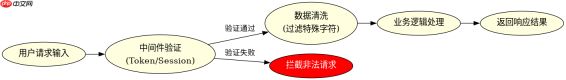
通过定义严格的路由规则和注册全局中间件,可以有效拦截非法请求和注入攻击。建议启用HTTPS并重定向HTTP流量。

文件上传功能的安全校验机制应如何实施?
必须对上传文件的类型、大小和内容进行多重校验,避免直接存储用户可控的文件名,防止恶意脚本执行。
数据库查询中的参数绑定是否已全面应用?
所有动态SQL查询都应使用参数绑定,禁止拼接字符串,以防止SQL注入漏洞。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





