






thinkphp8在未修复的旧版php上运行风险极高,极易被远程代码执行漏洞利用。正确的升级顺序是先升级php至受支持的稳定版本(如8.1+),再升级thinkphp框架,以确保底层安全补丁生效且兼容新特性。

未修复PHP环境下的具体安全风险有哪些
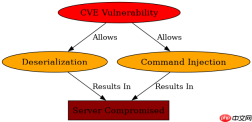
在旧版PHP环境中,ThinkPHP8无法获得针对CVE漏洞的保护,攻击者可利用反序列化或命令注入直接获取服务器权限。
\$app = new \think\App();
// 模拟旧版PHP中存在的危险函数调用
if (function_exists('exec')) {
    exec('id'); // 若PHP存在漏洞,此处可能被劫持
}
预期结果:在旧版PHP中,若存在已知漏洞,上述代码可能触发远程执行;在修复后的PHP中,该行为受控。
框架与运行时升级的正确顺序是什么
必须先升级PHP运行时,再升级ThinkPHP框架,以避免因版本不兼容导致的安全降级或功能失效。

PHP 8.5.12
下载
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

// 升级前检查
php -v
composer require topthink/framework:^8.0
// 升级后验证
php artisan version
预期结果:PHP版本显示为8.1+,ThinkPHP版本为8.x,系统正常运行。
升级后如何验证安全性是否到位
通过运行安全扫描工具和测试用例,确认漏洞已修补且框架行为符合预期。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





