






502 bad gateway 错误并不一定是因为缓冲区太小,它通常意味着 nginx 成功连接到了后端服务器,但后端返回了无效响应或连接异常中断。要排查这个问题,需要区分是后端服务崩溃、超时还是真正的内存溢出。如果确实是缓冲区不足导致的,可以通过调整 proxy_buffer_size 和 proxy_buffers 参数来解决;但如果后端进程直接退出或拒绝连接,修改缓冲区只会掩盖问题而不会修复根本原因。
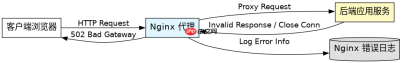
Nginx 与后端通信失败的具体表现有哪些
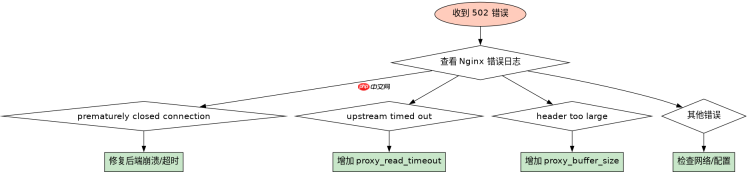
当 Nginx 返回 502 时,核心原因是上游服务器(Upstream)没有返回合法的 HTTP 响应。这通常表现为三种情况:后端服务完全不可达、后端处理超时后断开连接、或者后端返回了格式错误的头部信息。通过检查 Nginx 的错误日志,可以明确区分这些情况。如果日志中出现 "upstream prematurely closed connection",说明后端在发送完部分数据后主动关闭了 TCP 连接,这往往是因为后端程序发生了段错误或资源耗尽。如果日志显示 "upstream timed out",则说明后端处理时间超过了 proxy_read_timeout 的设置。只有当日志提示 "client intended to send too large body" 或类似缓冲区相关的警告时,才应优先考虑缓冲区配置问题。
server {
    listen 80;
    server_name example.com;

    location /api/ {
        proxy_pass http://backend_server:8080;

        # 基础代理设置
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;

        # 关键超时设置
        proxy_connect_timeout 5s;
        proxy_send_timeout 10s;
        proxy_read_timeout 30s;

        # 缓冲区设置(仅在确认是头部过大时才需调整)
        proxy_buffer_size 4k;
        proxy_buffers 8 4k;
    }
}
上述配置展示了标准的 Nginx 代理结构。在实际排查中,建议先保持默认的缓冲区大小(通常为 4k 或 8k),并重点监控 proxy_read_timeout。如果后端是一个重型计算服务,适当增加读取超时时间比盲目扩大缓冲区更有效。同时,确保 proxy_connect_timeout 设置合理,以避免因网络延迟导致的假性 502。
如何验证后端服务是否稳定运行
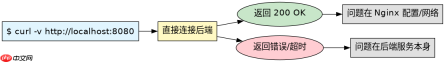
在调整 Nginx 配置之前,必须验证后端服务本身的稳定性。502 错误经常源于后端应用服务器(如 Node.js, Python Flask/Django, Java Spring Boot)的崩溃或重启。可以使用 curl 命令直接请求后端服务的内部端口,绕过 Nginx 进行隔离测试。如果直接访问后端也返回错误或非 200 状态码,那么问题出在后端代码或运行时环境,而非 Nginx 配置。此外,检查后端服务的系统资源使用情况(CPU、内存、文件描述符)也是必要的步骤,因为资源耗尽会导致后端进程无响应或主动拒绝新连接。

# 模拟客户端请求后端
$ curl -v http://127.0.0.1:8080/api/test
*   Trying 127.0.0.1:8080...
* Connected to 127.0.0.1 (127.0.0.1) port 8080 (#0)
> GET /api/test HTTP/1.1
> Host: 127.0.0.1:8080
> User-Agent: curl/7.68.0
> Accept: */*
<p>通过上述 <code>curl</code> 命令,我们可以观察到后端直接返回了 200 OK 和正确的 JSON 数据。这表明后端服务本身是健康的。如果此时 Nginx 仍然报 502,那么问题可能集中在 Nginx 与后端之间的网络链路、SSL/TLS 握手问题(如果使用 HTTPS)、或者 Nginx 的配置错误。如果 <code>curl</code> 返回连接被拒绝或超时,则需要检查后端服务是否正在监听该端口,以及防火墙规则是否允许本地回环访问。</p><h2>后端返回过大的响应头会导致 502 吗</h2><p>是的,如果后端服务器返回的 HTTP 响应头(Response Headers)体积超过了 Nginx 配置的 <code>proxy_buffer_size</code>,Nginx 将无法解析该响应,从而向客户端返回 502 Bad Gateway 错误。这种情况常见于后端设置了大量的 Cookie、Session ID 或自定义的大型元数据头。默认情况下,<code>proxy_buffer_size</code> 通常设置为 4k 或 8k,这对于大多数标准 API 响应来说足够,但对于包含大量认证令牌或调试信息的响应则可能过小。解决此问题的方法是增大 <code>proxy_buffer_size</code> 以容纳最大的响应头,并确保 <code>proxy_buffers</code> 能够容纳整个响应体。</p>








