






在 nginx 多证书环境下,域名匹配异常通常由 server_name 的优先级规则或通配符覆盖范围引起。解决的核心做法是确保每个 server block 明确指定唯一的 server_name,避免使用过于宽泛的通配符导致冲突,并严格遵循“最长前缀匹配”和“精确匹配优先”的原则。如果配置了多个包含相同域名的 server block,nginx 会依据配置文件中的加载顺序选择第一个匹配的块,这可能导致 ssl 证书与域名不匹配的错误。通过为每个域名分配独立的 server block 并显式声明 server_name,可以消除歧义。
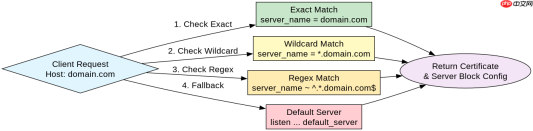
server_name 的匹配优先级是如何确定的
server_name 的匹配过程分为三个阶段:精确匹配、左侧通配符匹配和正则表达式匹配。Nginx 在处理请求时,首先查找与 Host 头完全一致的 server_name;如果没有找到,则尝试匹配以星号开头的通配符(如 *.example.com);最后才尝试正则表达式。这种优先级机制意味着,如果一个精确匹配的域名存在,它将永远优先于任何通配符或正则匹配的结果。因此,在多证书环境中,必须确保关键域名的精确匹配配置位于通配符配置之前,或者干脆不使用通配符来避免潜在的覆盖问题。
server {
    listen 443 ssl;
    server_name www.example.com example.com;
    ssl_certificate /etc/nginx/ssl/www.example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/www.example.com.key;

    location / {
        proxy_pass http://backend;
    }
}

server {
    listen 443 ssl;
    server_name *.example.com;
    ssl_certificate /etc/nginx/ssl/wildcard.example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/wildcard.example.com.key;

    location / {
        proxy_pass http://backend;
    }
}
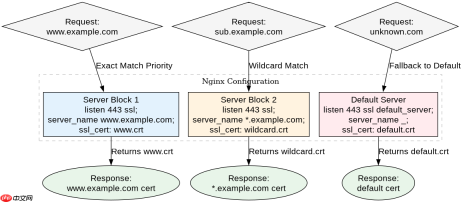
在上述配置中,当访问 www.example.com 时,Nginx 会优先匹配第一个 Server Block,因为它是精确匹配。只有当访问 sub.example.com 时,才会落入第二个 Server Block 的通配符匹配。这种结构确保了主域名的证书不会被通配符证书意外覆盖,同时也利用了通配符证书处理子域名的便利性。关键在于,精确匹配的 server_name 必须在配置文件中排在通配符之前,或者至少确保其逻辑优先级更高。

如何避免默认服务器捕获所有未匹配请求
Nginx 有一个默认服务器的概念,即在没有其他 Server Block 匹配请求时,Nginx 会将请求交给默认服务器处理。默认服务器通常是配置文件中第一个被加载的 Server Block,或者是在 listen 指令中显式指定 default_server 参数的 Server Block。在多证书环境中,如果默认服务器配置了错误的证书,所有无法匹配到具体 server_name 的请求都会收到该错误证书,从而引发安全警告。为了避免这种情况,应该显式定义一个默认服务器,并将其指向一个专门的“占位”证书或返回 403/404 错误,而不是将其指向某个业务域名的证书。
server {
    listen 80 default_server;
    listen 443 ssl default_server;
    server_name _;
    ssl_certificate /etc/nginx/ssl/default.crt;
    ssl_certificate_key /etc/nginx/ssl/default.key;

    return 444;
}

server {
    listen 443 ssl;
    server_name api.example.com;
    ssl_certificate /etc/nginx/ssl/api.example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/api.example.com.key;

    location / {
        proxy_pass http://api_backend;
    }
}
在这个例子中,第一个 Server Block 被标记为 default_server,并且 server_name 设置为下划线 _,这是一个通用的占位符。它监听所有未被其他 Server Block 匹配的请求。通过将返回码设置为 444,Nginx 会在不发送响应头的情况下关闭连接,这是一种常见的防止未授权访问的策略。第二个 Server Block 专门处理 api.example.com 的请求,并使用其专属的 SSL 证书。这样,即使有请求试图访问一个未配置的域名,也不会暴露出 api.example.com 的证书信息,从而避免了证书匹配异常的泄露风险。
当 server_name 包含多个域名时证书如何选择
在一个 Server Block 中,server_name 可以指定多个域名,例如 server_name domain1.com domain2.com;。在这种情况下,Nginx 会使用同一个 SSL 证书来处理所有这些域名的 HTTPS 请求。这意味着,该证书必须是一个 SAN(Subject Alternative Name)证书,或者是一个包含这些域名的多域名证书。如果使用的证书只包含其中一个域名,而其他域名不在证书的 SAN 列表中,浏览器将会报出证书不匹配的错误。因此,当需要在单个 Server Block 中托管多个域名时,必须确保证书覆盖了所有列出的域名,或者将这些域名拆分到不同的 Server Block 中,每个块使用各自的单域名证书。


