






在 nginx 中实现 http 强制跳转 https,核心做法是在监听 80 端口的 server 块中使用 return 301 https://$host$request_uri; 指令。这样配置后,所有通过 http 访问的请求都会立即收到 301 永久重定向响应,浏览器会自动跳转到对应的 https 地址。这种方式的优点是配置极简、性能开销极低,且能确保所有流量都被加密。

如何区分不同域名并统一跳转
当服务器托管多个域名时,可以使用通配符或正则表达式在同一个 server 块中处理所有域名的跳转,避免为每个域名单独编写配置。使用 ~^ 正则匹配任意主机名,配合 $host 变量保留原始域名,即可实现通用跳转逻辑。
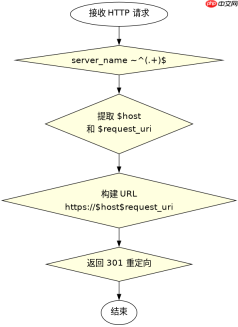
server {
    listen 80;
    server_name ~^(.+)$;
    return 301 https://$host$request_uri;
}
上述配置中,server_name ~^(.+)$; 会匹配所有传入的 Host 头。无论用户访问的是 example.com 还是 www.example.com,$host 变量都会自动填充为请求中的域名,从而保证跳转后的 URL 域名不变。这种写法比列出所有具体域名更简洁,也更容易维护。
如何处理带端口号的 HTTP 请求跳转
如果 HTTP 服务运行在非标准端口(如 8080)上,直接使用 $host 可能会导致目标 URL 丢失端口信息,从而连接到默认的 443 端口造成失败。此时需要结合 $server_port 和 $http_host 来构建完整的跳转地址,确保端口号被正确保留或修正。


server {
    listen 8080;
    server_name example.com;
    return 301 https://$http_host$request_uri;
}
在这个场景中,$http_host 包含了客户端请求中的完整主机头和端口(例如 example.com:8080)。虽然 HTTPS 通常使用 443 端口,但如果后端服务依赖特定端口映射,保留原端口可能更有用。不过,标准的 HTTPS 实践通常建议直接跳转到 443 端口,因此更稳健的做法是忽略原端口,显式指定协议和主机:return 301 https://$host$request_uri;。若需强制去除非标准端口,可使用正则替换:set $clean_host $host; if ($http_host ~ "^(.+):[0-9]+$") { set $clean_host $1; } return 301 https://$clean_host$request_uri;。但通常情况下,简单的 return 301 https://$host$request_uri; 已足够,因为浏览器会自动处理端口到 443 的转换。
基于程序中某个输入、条件或结果的具体问题:如何验证跳转是否生效
要验证 HTTP 强制跳转 HTTPS 是否成功,最直接的方法是检查 HTTP 请求的响应状态码和 Location 头。使用 curl -I http://example.com 发送 HEAD 请求,预期应返回 301 Moved Permanently,且 Location 头指向 https://example.com/。如果返回 200 OK 且内容为网页,则说明跳转未生效,可能是配置未加载或存在更具体的 server 块覆盖了默认行为。





