






jdbc 事务管理本身并不直接提供数据加密功能,它负责的是数据库操作的原子性、一致性、隔离性和持久性。要实现数据加密,需要在 jdbc 执行 sql 语句之前或之后,在应用层对数据进行加解密处理,或者使用支持透明加密的数据库驱动/存储过程。通常的做法是在 java 代码中使用 jce(java cryptography extension)库对敏感字段进行 aes 等算法加密后,再通过 preparedstatement 存入数据库;读取时再解密。
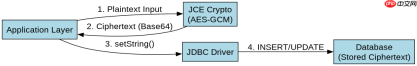
如何在 JDBC 中集成 AES 加密
要在 JDBC 中实现数据加密,最直接的方式是在 DAO 层拦截数据。具体做法是使用 javax.crypto.Cipher 类生成一个 AES 密钥,将明文转换为字节数组后加密,再将密文以 Base64 编码的字符串形式通过 setString 方法传入 PreparedStatement。这样数据库中存储的就是密文,JDBC 事务仅负责确保这些密文写入的完整性。
import java.sql.*;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.util.Base64;

public class JdbcCryptoExample {
    private static final String ALGORITHM = "AES/GCM/NoPadding";
    private static SecretKey key;

    public static void main(String[] args) throws Exception {
        // 初始化密钥(实际应用中应从安全存储获取)
        KeyGenerator kgen = KeyGenerator.getInstance("AES");
        kgen.init(128);
        key = kgen.generateKey();

        String plaintext = "Sensitive Data";
        String encrypted = encrypt(plaintext);
        String decrypted = decrypt(encrypted);

        System.out.println("Original: " + plaintext);
        System.out.println("Encrypted: " + encrypted);
        System.out.println("Decrypted: " + decrypted);
    }

    public static String encrypt(String data) throws Exception {
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.ENCRYPT_MODE, key);
        byte[] iv = cipher.getIV();
        byte[] encryptedBytes = cipher.doFinal(data.getBytes());
        // 组合 IV 和密文
        byte[] result = new byte[iv.length + encryptedBytes.length];
        System.arraycopy(iv, 0, result, 0, iv.length);
        System.arraycopy(encryptedBytes, 0, result, iv.length, encryptedBytes.length);
        return Base64.getEncoder().encodeToString(result);
    }

    public static String decrypt(String encryptedData) throws Exception {
        byte[] decoded = Base64.getDecoder().decode(encryptedData);
        byte[] iv = new byte[12]; // GCM default IV length
        System.arraycopy(decoded, 0, iv, 0, iv.length);
        byte[] encryptedBytes = new byte[decoded.length - iv.length];
        System.arraycopy(decoded, iv.length, encryptedBytes, 0, encryptedBytes.length);

        Cipher cipher = Cipher.getInstance(ALGORITHM);
        GCMParameterSpec spec = new GCMParameterSpec(128, iv);
        cipher.init(Cipher.DECRYPT_MODE, key, spec);
        byte[] original = cipher.doFinal(encryptedBytes);
        return new String(original);
    }
}
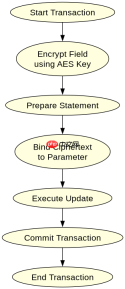
JDBC 事务与加密数据的交互流程
当涉及批量插入或更新时,加密操作必须在事务开始后进行,且每个字段的加密都应在 executeUpdate 之前完成。如果加密失败,应回滚整个事务以保证数据一致性。这种模式下,数据库只看到密文字符串,无法感知其原始内容,从而实现了存储层面的保密性。

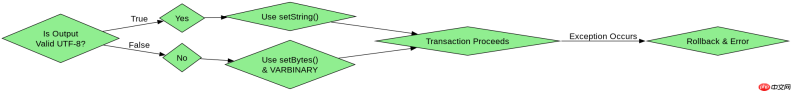
基于 PreparedStatement 参数绑定的加密结果验证
在使用 PreparedStatement 设置加密后的字符串参数时,必须确保加密输出是合法的 UTF-8 字符序列。Base64 编码的输出仅包含 A-Z, a-z, 0-9, +, /, =,完全符合 JDBC 字符串规范。若直接使用二进制密文,需改用 setBytes 并配合 VARBINARY 类型字段,但此时事务管理仍需确保二进制数据的完整传输。验证方法是检查数据库中字段的长度是否与加密前明文长度一致(考虑填充和 IV),并通过解密函数还原出原始文本。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


