






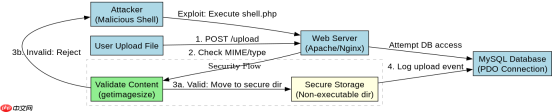
php2shell漏洞的核心在于攻击者通过上传包含恶意代码的文件(如图片木马)并利用web服务器解析漏洞执行系统命令,从而获取服务器控制权。加固mysql连接代码本身无法直接修复该漏洞,因为漏洞发生在文件上传和解析环节。正确的加固思路是:1. 严格限制上传文件的类型和扩展名;2. 将上传目录设置为不可执行权限;3. 使用独立于web根目录的存储路径;4. 对数据库连接使用强密码和最小权限原则。以下是一个安全的文件上传与数据库交互示例。
如何验证上传文件是否为真实图片
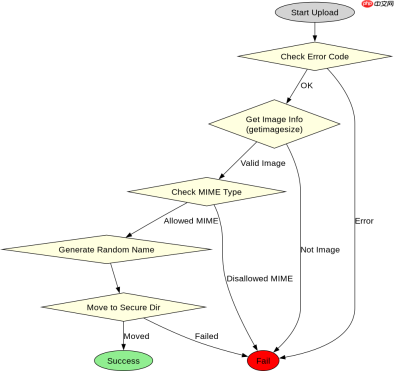
在接收上传文件时,必须通过内容而非扩展名来验证文件类型。可以使用`getimagesize()`函数检查文件头信息,确保其确实是有效的图像格式。如果文件不是有效图片,应拒绝处理并记录日志。这种方法能有效防止攻击者上传伪装成图片的可执行脚本。
<?php // 安全文件上传验证示例
if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_FILES['image'])) {
    $file = $_FILES['image'];

    // 1. 检查错误码
    if ($file['error'] !== UPLOAD_ERR_OK) {
        die('Upload failed with error code: ' . $file['error']);
    }

    // 2. 验证文件内容是否为真实图片
    $imageInfo = getimagesize($file['tmp_name']);
    if ($imageInfo === false) {
        die('Invalid file type: not a valid image');
    }

    // 3. 检查MIME类型是否在允许列表中
    $allowedMimes = ['image/jpeg', 'image/png', 'image/gif'];
    if (!in_array($imageInfo['mime'], $allowedMimes, true)) {
        die('File MIME type not allowed');
    }

    // 4. 生成随机文件名并移动到安全目录
    $extension = pathinfo($file['name'], PATHINFO_EXTENSION);
    $newFileName = bin2hex(random_bytes(16)) . '.' . $extension;
    $uploadDir = '/var/www/uploads/'; // 确保此目录无执行权限
    $destination = $uploadDir . $newFileName;

    if (move_uploaded_file($file['tmp_name'], $destination)) {
        echo 'File uploaded successfully as: ' . htmlspecialchars($newFileName);
    } else {
        die('Failed to move uploaded file');
    }
}
?>
上述代码首先通过`getimagesize()`读取临时文件的头部字节,确认其为JPEG、PNG或GIF格式。接着比对MIME类型,避免仅依赖客户端提供的`type`字段。最后,使用随机生成的十六进制字符串作为文件名,防止覆盖原有文件或预测路径。上传目录需配置为禁止PHP执行,例如在Apache中使用
如何确保数据库连接不受远程命令执行影响
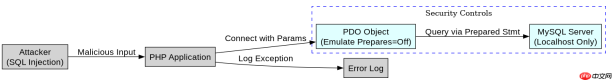
即使文件上传被成功拦截,仍需确保数据库连接代码不会因其他漏洞(如SQL注入)导致数据泄露或被篡改。应使用PDO或MySQLi扩展,并启用预处理语句。同时,数据库用户应遵循最小权限原则,仅授予必要的SELECT、INSERT、UPDATE权限,禁止FILE、PROCESS等高危权限。此外,数据库服务器应绑定到内网IP,不直接暴露于公网。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
<?php // 安全数据库连接示例
$host = '127.0.0.1';
$dbname = 'myapp';
$username = 'app_user';
$password = 'strong_random_password_here';

try {
    // 使用PDO创建连接,禁用模拟预处理
    $pdo = new PDO("mysql:host=$host;dbname=$dbname;charset=utf8mb4", $username, $password, [
        PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
        PDO::ATTR_EMULATE_PREPARES => false,
        PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    ]);

    // 示例:使用预处理语句查询用户
    $stmt = $pdo->prepare('SELECT id, username FROM users WHERE email = :email');
    $stmt->execute(['email' => 'user@example.com']);
    $user = $stmt->fetch();

    if ($user) {
        echo 'User found: ' . htmlspecialchars($user['username']);
    } else {
        echo 'No user found';
    }
} catch (PDOException $e) {
    // 生产环境中不应输出详细错误信息
    error_log('Database connection failed: ' . $e->getMessage());
    die('A database error occurred. Please try again later.');
}
?>
该代码使用PDO连接数据库,并通过`PDO::ATTR_EMULATE_PREPARES => false`强制使用真正的预处理语句,防止SQL注入。连接参数中的主机设为`127.0.0.1`,确保仅本地访问。用户名和密码从环境变量或配置文件中读取,避免硬编码。异常捕获块中记录详细错误到日志,但向用户返回通用消息,避免泄露内部结构。这种组合策略能有效抵御因文件上传漏洞导致的后续数据库攻击。
当上传目录存在可执行权限时会发生什么
如果上传目录未正确配置为禁止执行PHP脚本,攻击者上传的`shell.php`将被Web服务器解析并执行。此时,即使数据库连接代码完全安全,整个应用也已沦陷。攻击者可通过`http://example.com/uploads/shell.php?cmd=id`执行任意系统命令,如查看进程、读取配置文件、甚至反弹Shell。因此,服务器配置层面的防护比代码层更为关键。必须确保所有用户上传目录均设置`php_flag engine off`(Apache)或`location ~* \.(php|phtml|php3)$ { deny all; }`(Nginx)。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





