






mt_rand() 的随机性缺陷是什么
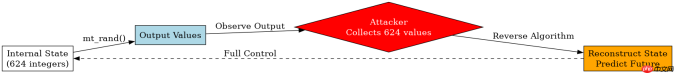
mt_rand() 基于梅森旋转算法,其内部状态只有 624 个整数。攻击者只要收集到 624 个连续的输出值,就能完全重构出当前的内部状态,从而预测后续所有的随机数。这意味着在 web 应用中,如果 mt_rand() 用于生成会话 id、重置密码令牌或 csrf 保护值,一旦这些值被泄露,整个安全机制就会失效。
function predict_mt_rand($known_values) {
    // 伪代码:利用 mt_srand() 的状态恢复逻辑
    // 实际攻击中需使用专门的库如 php_mt_seed
    $state = recover_state_from_output($known_values);
    return generate_next_value($state);
}
这种确定性使得 mt_rand() 完全不适合任何涉及安全敏感数据的场景。它的设计初衷仅仅是为了提供比旧版 rand() 更快的速度,而非安全性。
random_int() 如何保证不可预测
random_int() 是 PHP 7.0 引入的安全随机数函数,它底层调用操作系统的加密安全随机数生成器(CSPRNG),如 Linux 上的 /dev/urandom 或 Windows 上的 CryptGenRandom。这些源从系统熵池中获取数据,包含硬件噪声、中断时间等不可预测因素,因此无法通过观察输出结果来推断内部状态或预测下一个值。


$safe_token = random_int(1, 1000000);
// 每次执行都会产生完全不同的值
// 即使输入相同,输出也无法被推导
与 mt_rand() 不同,random_int() 没有可复现的内部状态。即使攻击者知道之前的所有输出,也无法缩小下一个可能值的范围。这使得它在生成密钥、令牌和盐值时成为唯一推荐的选择。
在身份验证令牌生成中的具体应用
在用户登录系统中,通常会生成一个一次性使用的身份验证令牌。如果使用 mt_rand(),攻击者可以通过捕获网络流量中的令牌,结合其他泄露信息,快速计算出该令牌的生成种子,进而伪造合法用户的会话。而使用 random_int() 生成的令牌,由于缺乏可追踪的内部状态,攻击者只能进行暴力破解,这在现代计算能力下对于足够长度的随机数是不可行的。
$token = bin2hex(random_bytes(32));
// 或者使用 random_int 生成数字型令牌
$numeric_token = random_int(100000, 999999);
在实际开发中,应始终将 random_int() 用于所有与安全相关的随机数生成任务。避免在任何地方使用 mt_rand() 或 rand() 来处理敏感数据。对于非安全场景,如游戏逻辑或模拟数据生成,mt_rand() 因其速度优势仍可继续使用,但必须严格隔离其使用范围,防止混淆。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





