






使用docker搭建干净的php解密环境,核心步骤是构建一个包含php解释器、常用扩展及调试工具的镜像,并通过挂载本地代码目录实现隔离运行。具体做法是编写`dockerfile`定义基础镜像和依赖安装逻辑,创建`docker-compose.yml`配置卷映射和服务启动参数,最后通过`docker compose up`启动容器并在其中执行解密脚本。这样做能确保环境纯净且可复现,避免污染宿主机。

如何编写Dockerfile以集成必要的PHP解密扩展
编写Dockerfile时,应基于官方PHP镜像并安装如`ioncube`、`zendguard`或通用加密库所需的系统级依赖。关键操作包括更新包管理器、安装编译工具链以及将自定义的PHP配置文件复制到指定路径。这一步决定了容器内能否正确加载被解密的PHP文件。
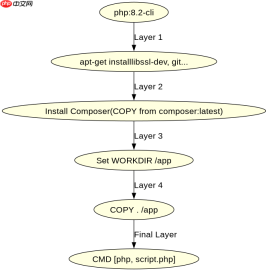
Dockerfile
FROM php:8.2-cli

# 安装系统依赖,例如用于处理某些加密算法的库
RUN apt-get update && apt-get install -y \
    libssl-dev \
    libcurl4-openssl-dev \
    git \
    && docker-php-ext-install pdo_mysql mbstring exif pcntl bcmath gd

# 安装Composer
COPY --from=composer:latest /usr/bin/composer /usr/bin/composer

# 创建工作目录
WORKDIR /app

# 复制项目文件(实际使用时需配合Volume挂载)
COPY . /app

CMD ["php", "decrypt_script.php"]
上述Dockerfile定义了从`php:8.2-cli`开始的基础环境,安装了常见的开发依赖和Composer。在实际解密场景中,若涉及特定加密扩展(如IonCube Loader),需在此处添加对应的`.so`文件拷贝及`php.ini`配置指令。构建命令为`docker build -t php-decrypt-env .`,这将生成一个包含所有必要组件的镜像。
如何通过Docker Compose实现代码热更新与调试
使用`docker-compose.yml`可以简化容器的启动管理,特别是通过`volumes`字段将宿主机的代码目录挂载到容器内的`/app`目录。这样在修改本地解密脚本后,无需重新构建镜像即可在容器中即时生效,极大提高了调试效率。同时,可以配置端口映射以便远程连接调试器如Xdebug。

Docker Hub (hub.docker.com)。此技能适用于所有 Docker Hub 操作,包括读取、创建、更新和删除数据。只要任务涉及 Docker Hub,就使用此技能。

version: '3.8'
services:
  php-decrypt:
    build: .
    container_name: php-decrypt-container
    volumes:
      - ./src:/app
    working_dir: /app
    environment:
      - PHP_IDE_CONFIG=serverName=DockerPHP
    # 可选:开启Xdebug用于断点调试
    # command: php -dxdebug.mode=debug decrypt_script.php
该Compose文件定义了一个名为`php-decrypt`的服务,它将当前目录下的`src`文件夹挂载到容器的`/app`目录。这意味着开发者可以在本地编辑器中直接修改`src`下的PHP文件,然后在容器内运行解密逻辑时立即看到变化。启动服务只需执行`docker compose up -d`,随后可以通过`docker exec -it php-decrypt-container bash`进入容器内部进行交互式测试或查看日志输出。
当解密脚本遇到权限拒绝错误时应如何排查
在解密过程中,如果脚本报错“Permission denied”,通常是因为容器内的PHP进程用户(默认为`www-data`或`root`)对挂载的文件没有读取或执行权限。解决方法是在Dockerfile中调整文件所有权,或在运行时通过`user`参数指定UID/GID,确保容器内用户与宿主机文件权限匹配。此外,检查SELinux或AppArmor等安全模块是否阻止了跨目录访问也是必要的排查步骤。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





