






配置nat网关的snat规则需要先在vpc中创建nat网关实例,然后绑定一个弹性公网ip(eip),最后添加源地址转换规则将内网网段映射到该eip。具体做法是调用云厂商的控制台或api,指定nat网关id、eip id以及要转换的内网cidr块,这样来自这些内网网段的流量在出向时会被替换为eip的地址。
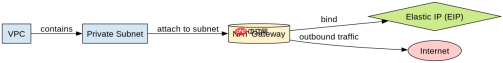
如何创建并绑定NAT网关实例
首先需要创建一个NAT网关实例并将其挂载到目标VPC的子网中,随后申请一个EIP并与该网关进行绑定。这一步确立了网络出口的基础设施,确保网关具备公网通信能力且处于活跃状态。
import boto3

client = boto3.client('ec2', region_name='us-west-2')

# 1. 创建 NAT Gateway
nat_response = client.create_nat_gateway(
    SubnetId='subnet-0abc123def456789',
    AllocationId='eipalloc-0xyz987654321'
)
nat_gateway_id = nat_response['NatGateway']['NatGatewayId']
print(f"Created NAT Gateway: {nat_gateway_id}")

# 2. 验证状态 (Wait for 'available')
waiter = client.get_waiter('nat_gateway_available')
waiter.wait(NatGatewayIds=[nat_gateway_id])
print("NAT Gateway is available.")
如何添加具体的SNAT规则
在网关就绪后,通过控制台或API添加SNAT规则,指定源IP范围(通常是子网CIDR)和使用的EIP。配置完成后,属于该源范围的实例发出的请求将自动执行地址转换。

# AWS CLI 示例:添加 SNAT 规则 (Source CIDR -> EIP)
# 注意:AWS EC2 NAT Gateway 通常自动处理关联子网的出向流量
# 若使用阿里云/腾讯云,命令类似如下:

# 阿里云 Aliyun CLI
aliyun vpc CreateSnatEntry \
    --RegionId cn-hangzhou \
    --NatGatewayId ngw-bp1xxxxxxxxxxxxxx \
    --SourceVpcIp 192.168.1.0/24 \
    --SourceCidrBlock 192.168.1.0/24 \
    --IpAddress 47.100.xx.xx

# 预期结果:
# 返回 SnatEntryId: se-bp1xxxxxxxxxxxxxx
# 状态 Status: Active
# 此时 192.168.1.0/24 网段内的 ECS 实例访问外网时将使用 47.100.xx.xx
SNAT规则匹配优先级与冲突处理
当存在多条SNAT规则时,系统通常遵循最长前缀匹配原则(Longest Prefix Match)。例如,若同时存在 192.168.1.0/24 和 192.168.1.0/25 两条规则指向不同EIP,则 192.168.1.0/25 网段内的主机优先匹配更精确的规则。若未找到匹配规则,流量将根据默认路由丢弃或走其他路径。确保规则CIDR不重叠或明确优先级是避免流量意外切换的关键。








