






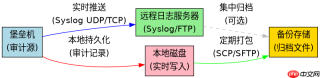
堡垒机日志同步与备份的核心做法是:利用堡垒机内置的日志导出功能将审计数据下载至本地,同时通过配置 syslog 或数据库同步接口将实时日志推送到远程服务器。具体操作时,需在堡垒机管理后台开启对应的日志服务并指定接收端的 ip 地址和端口,随后在本地存储设备上设置定时任务拉取归档文件或解析实时流,从而实现数据的异地容灾与长期留存。
如何配置堡垒机向远程服务器推送实时审计日志
配置实时推送需登录堡垒机控制台,进入“系统设置”下的“日志管理”模块,找到“Syslog 服务器配置”选项。在此处填入远程日志服务器的 IP 地址、UDP/TCP 端口(通常为 514)以及日志级别(建议设为 Info 或 Debug 以捕获完整会话)。保存后,堡垒机会立即尝试建立连接,此时可通过在堡垒机上执行一次简单的 SSH 登录操作,并在远程服务器上检查日志文件,确认是否收到了包含时间戳、用户名和目标主机信息的日志条目。
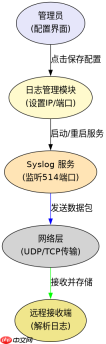
import socket
import time

def simulate_bastion_log_push(target_ip, target_port):
    sock = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    log_message = f"INFO: User admin logged in from 192.168.1.100 to TargetDB at {time.strftime('%Y-%m-%d %H:%M:%S')}"
    try:
        sock.sendto(log_message.encode('utf-8'), (target_ip, target_port))
        print(f"Log pushed successfully to {target_ip}:{target_port}")
    except Exception as e:
        print(f"Failed to push log: {e}")
    finally:
        sock.close()

# 模拟向远程 Syslog 服务器推送一条审计日志
simulate_bastion_log_push('192.168.1.200', 514)
如何实现堡垒机历史日志文件的定期自动备份
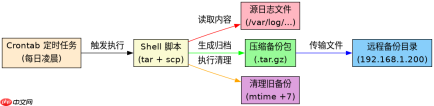
实现定期自动备份通常依赖于堡垒机操作系统层面的定时任务(如 Linux 的 crontab)结合脚本实现。首先,确定堡垒机本地审计日志的存储路径(例如 /var/log/bastion/audit.log 或数据库备份目录)。然后,编写一个 Shell 脚本,使用 tar 命令将当日或指定周期的日志文件压缩打包,并通过 scp 或 sftp 命令将压缩包传输至指定的备份服务器目录。最后,将该脚本添加到 crontab 中,设置为每天凌晨低峰期执行,确保即使堡垒机本身故障,历史操作记录也能在备份端恢复。
#!/bin/bash
# 定义日志源路径和备份目标
LOG_SOURCE="/var/log/bastion/audit.log"
BACKUP_DIR="/backup/bastion_logs"
DATE=$(date +%Y%m%d_%H%M%S)
BACKUP_FILE="audit_backup_${DATE}.tar.gz"

# 创建备份目录(若不存在)
mkdir -p ${BACKUP_DIR}

# 压缩当前日志文件
tar -czf ${BACKUP_DIR}/${BACKUP_FILE} -C /var/log/bastion audit.log

# 使用 scp 将备份文件传输至远程备份服务器
scp ${BACKUP_DIR}/${BACKUP_FILE} backup_user@192.168.1.200:${BACKUP_DIR}/

# 清理本地超过 7 天的旧备份文件
find ${BACKUP_DIR} -name "audit_backup_*.tar.gz" -mtime +7 -delete

echo "Backup completed and synced at ${DATE}"
当堡垒机磁盘空间不足时日志同步会怎样处理
当堡垒机本地磁盘空间不足时,默认的日志同步行为取决于具体的堡垒机产品策略,但通常会出现两种情况:一是实时推送的 Syslog 数据包因无法写入本地缓冲区而被丢弃,导致远程服务器缺失部分日志;二是系统触发告警并暂停新的审计记录写入,直到管理员清理空间。为避免数据丢失,建议在配置同步前,先在堡垒机上设置日志轮转(Log Rotation)策略,限制单个日志文件的最大大小,并配置自动删除过期日志的机制,同时监控磁盘使用率,确保有足够的缓冲空间维持同步链路的稳定性。








