如何根据业务需求进行子网划分
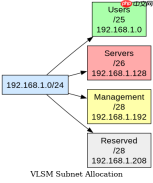
子网划分的核心在于将ip地址空间按功能或安全域切分,通常采用vlsm(可变长子网掩码)技术以最大化利用地址。设计时先确定最大子网的主机数,再计算掩码长度,最后为每个网段分配连续的地址块并预留网关和扩展空间。
import ipaddress

# 定义基础网络
base_net = ipaddress.ip_network('192.168.1.0/24')

# 定义不同规模的需求:服务器区、用户区、管理区
requirements = [
    {'name': 'Servers', 'hosts': 50},
    {'name': 'Users', 'hosts': 100},
    {'name': 'Management', 'hosts': 10}
]

# 按主机数降序排列以优先分配大块地址
requirements.sort(key=lambda x: x['hosts'], reverse=True)

current_ip = base_net.network_address
subnets = []

for req in requirements:
    # 计算所需最小前缀长度 (2^host_bits - 2 >= hosts)
    host_bits = 1
    while (2**host_bits - 2)
<p>上述代码演示了基于Python标准库的自动划分逻辑。输入是一个包含各区域主机需求的列表,程序首先对需求按大小排序,确保大网段优先分配,避免碎片化。对于每个需求,它计算满足主机数的最小二进制位数,进而得出CIDR前缀。最终输出每个子网的网络地址、广播地址及可用IP范围。例如,100个主机的需求会分配到一个/25网段(提供126个可用IP),而10个主机的需求则分配到/28网段(提供14个可用IP)。</p><h2>网络架构中的路由与隔离策略</h2><p>在划分好子网后,需通过路由器或三层交换机实现网间通信,并利用ACL(访问控制列表)或防火墙策略实施隔离。核心原则是默认拒绝所有流量,仅开放必要的服务端口,同时确保管理流量与普通业务流量的分离。</p><p>@@##@@</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/ai/2656" title="Dokie AI"><img
														src="https://img.php.cn/upload/ai_manual/001/246/273/176922477131389.png" alt="Dokie AI" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/ai/2656" title="Dokie AI" class="overflowclass">Dokie AI</a>
													<p class="overflowclass">一款AI演示文稿工具,主要用于AI PPT生成工具,适合需要提升相关任务效率的用户。</p>
												</div>
												<a rel="nofollow" href="/ai/2656" title="Dokie AI" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><pre class="brush:php;toolbar:false;"># 模拟Cisco IOS风格的ACL配置示例
# 假设接口GigabitEthernet0/0连接用户区,GigabitEthernet0/1连接服务器区

interface GigabitEthernet0/0
 description User Zone
 ip address 192.168.1.1 255.255.255.128
 ip access-group USER_TO_SERVER out

interface GigabitEthernet0/1
 description Server Zone
 ip address 192.168.1.129 255.255.255.192
 ip access-group SERVER_TO_USER out

! 定义ACL:允许用户访问服务器的HTTP和HTTPS,拒绝其他
ip access-list extended USER_TO_SERVER
 permit tcp any host 192.168.1.129 eq 80
 permit tcp any host 192.168.1.129 eq 443
 deny ip any any
 log

! 定义ACL:允许服务器响应用户的请求,以及DNS查询
ip access-list extended SERVER_TO_USER
 permit icmp any any
 permit udp any any eq 53
 permit tcp any any established
 deny ip any any
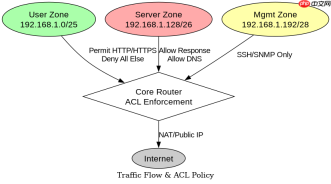
这段配置展示了如何在接口上应用ACL以实现细粒度的访问控制。在用户区出口应用`USER_TO_SERVER`规则,限制用户只能访问服务器的Web服务;在服务器区出口应用`SERVER_TO_USER`规则,允许服务器回包及发起DNS查询。这种双向过滤机制确保了即使某个子网被入侵,攻击者也无法随意横向移动到其他区域。配置中的`log`关键字用于记录被拒绝的流量,便于后续的安全审计。
当子网掩码不连续时会发生什么
如果子网掩码设置错误导致非连续位(如255.255.254.255),现代操作系统通常会拒绝配置该IP,或者在网络层产生不可预测的路由行为。正确的子网掩码必须是连续的1后跟连续的0,否则会导致ARP解析失败或路由表混乱。
# 验证掩码合法性的简单脚本
import ipaddress

def validate_subnet_mask(mask_str):
    try:
        mask = ipaddress.ip_address(mask_str)
        # 检查是否为全1或全0的非法情况
        if mask == 0 or mask == ipaddress.IPv4Address('255.255.255.255'):
            return False, "Invalid mask value"

        # 转换为二进制字符串并检查连续性
        bin_mask = format(mask, '032b')
        # 查找第一个0的位置
        first_zero = bin_mask.find('0')
        if first_zero == -1:
            return True, "Valid /32 mask"

        # 检查0之后是否还有1
        remaining = bin_mask[first_zero+1:]
        if '1' in remaining:
            return False, "Non-contiguous mask detected"

        return True, "Valid contiguous mask"
    except ValueError as e:
        return False, str(e)

print(validate_subnet_mask('255.255.254.255'))
print(validate_subnet_mask('255.255.255.0'))
该脚本通过二进制转换验证掩码的连续性。IPv4子网掩码在逻辑上必须是一串连续的1,代表网络部分,后面跟着连续的0,代表主机部分。如果像`255.255.254.255`这样,其二进制形式为`11111111.11111111.11111110.11111111`,中间出现了0后面又跟1的情况,这违反了CIDR规范。大多数网络设备在接收到此类配置时会报错,因为无法正确计算网络地址和广播地址。此验证步骤应在自动化部署脚本中执行,以防止人为配置错误导致的网络故障。