






2025年php文件下载相关的cve主要集中在web服务器(如nginx/apache)对php-fpm的代理配置缺陷、php内置函数(如`readfile`、`fopen`)的路径遍历漏洞,以及特定cms框架中文件处理逻辑的绕过。具体做法是审查所有涉及用户输入的文件路径拼接代码,强制使用白名单校验或绝对路径转换,并升级存在已知漏洞的依赖库。
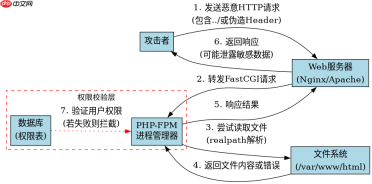
如何防御PHP中的目录穿越攻击
防御目录穿越的核心在于对用户提供的文件名进行严格 sanitization,确保其不包含`../`等序列,并将其限制在预期的根目录下。推荐使用`realpath()`函数将相对路径解析为绝对路径,然后验证该路径是否以预期的安全目录开头。如果不在安全范围内,则拒绝访问。这种方法能有效防止攻击者通过构造恶意参数读取服务器上的敏感文件,如`/etc/passwd`或配置文件。
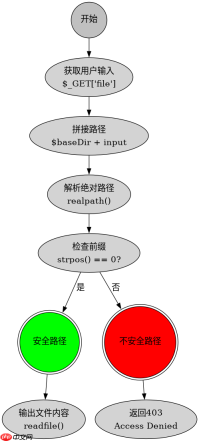
<?php // 定义允许访问的基础目录
$baseDir = '/var/www/html/uploads/';

// 获取用户输入的文件名
$userInput = $_GET['file'] ?? '';

// 构建完整路径
$fullPath = $baseDir . $userInput;

// 解析为绝对路径,消除 ../ 的影响
$safePath = realpath($fullPath);

// 检查解析后的路径是否仍在基础目录内
if ($safePath && strpos($safePath, $baseDir) === 0) {
    // 输出文件内容
    readfile($safePath);
} else {
    http_response_code(403);
    echo 'Access Denied';
}
?>
PHP-FPM FastCGI 协议漏洞利用与修复
部分CVE涉及PHP-FPM在处理FastCGI请求时的边界条件错误,导致信息泄露或远程代码执行。例如,当客户端发送特制的长头部或异常数据包时,可能触发缓冲区溢出或逻辑错误。修复方案通常包括更新PHP版本至最新稳定版,并在Web服务器层面限制FastCGI请求的大小和超时时间。对于Nginx,应配置`fastcgi_buffer_size`和`fastcgi_read_timeout`以限制潜在的攻击面。

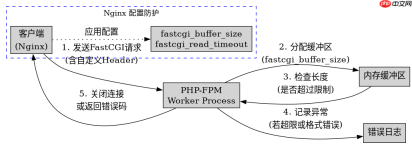
# Nginx 配置示例:限制 FastCGI 缓冲区和超时
server {
    listen 80;
    server_name example.com;

    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;

        # 限制缓冲区大小,防止过大请求
        fastcgi_buffer_size 1k;
        fastcgi_buffers 4 1k;

        # 设置合理的超时时间
        fastcgi_read_timeout 5s;
    }
}
特定CMS中文件下载接口的权限绕过问题
许多基于PHP的内容管理系统(CMS)在提供文件下载功能时,未正确验证当前用户的会话状态或权限令牌,导致未授权用户可以下载私有文件。解决此问题的关键在于在下载脚本入口处重新验证用户身份和文件所属权。不要仅依赖前端隐藏链接或简单的URL参数,而应在后端数据库或文件系统层面确认当前登录用户对该文件拥有读取权限。若权限校验失败,应立即终止脚本执行并返回403错误。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





