






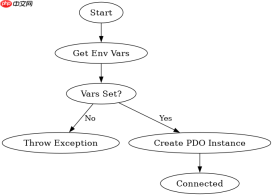
使用环境变量存储密码是保护数据库凭证的标准做法,能有效避免硬编码导致的泄露风险。具体实现时,需通过 getenv() 或 $_env 获取配置值,并配合 pdo 进行连接。若变量未设置,应抛出异常而非使用默认值,确保生产环境的安全性。

如何安全地读取环境变量并建立PDO连接
直接调用 getenv('DB_PASSWORD') 获取密码,并使用 PDO 实例化连接。此方法将敏感信息与代码逻辑分离,符合安全规范。
$host = getenv('DB_HOST') ?: 'localhost';
$dbname = getenv('DB_NAME') ?: 'test';
$username = getenv('DB_USER');
$password = getenv('DB_PASSWORD');

if (!$username || !$password) {
    throw new Exception('Database credentials are missing.');
}

try {
    $pdo = new PDO("mysql:host=$host;dbname=$dbname;charset=utf8mb4", $username, $password);
    $pdo->setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);
} catch (PDOException $e) {
    error_log($e->getMessage());
    throw new Exception('Connection failed.');
}
为什么推荐使用PDO而非MySQLi处理环境变量
PDO 支持命名占位符和统一的错误处理机制,比 MySQLi 更适合处理来自环境变量的动态配置。它能在连接失败时提供更清晰的异常信息,便于排查因环境变量缺失导致的问题。

win可用的mysql指令skill
下载
安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
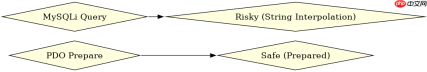
// PDO 优势示例:预处理语句防止SQL注入
$stmt = $pdo->prepare('SELECT * FROM users WHERE id = :id');
$stmt->execute(['id' => $_GET['id']]);
$user = $stmt->fetch();

// MySQLi 对比(需手动转义或使用prepared statements)
$mysqli = new mysqli($host, $username, $password, $dbname);
$result = $mysqli->query("SELECT * FROM users WHERE id = '$id'"); // 危险!
当环境变量未设置时程序会如何响应
如果 DB_PASSWORD 等关键环境变量未定义,代码中的显式检查会触发异常中断执行。这防止了程序以空密码或默认值连接数据库,从而避免潜在的安全漏洞。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





