






在 docker 中配置 awslogs 日志驱动,需要在启动容器时通过 --log-driver=awslogs 指定驱动,并配合 --log-opt 参数设置 awslogs-region、awslogs-group 和 awslogs-stream-prefix。这样做会将容器的标准输出和错误输出直接发送到指定的 aws cloudwatch logs 区域和日志组中,实现集中式日志管理。

如何指定日志组和流前缀以区分不同服务
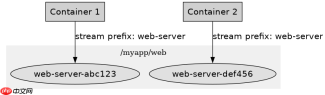
要区分不同服务的日志,关键在于配置 awslogs-group 作为日志组的名称,并使用 awslogs-stream-prefix 为每个容器实例生成唯一的日志流。例如,将 awslogs-group 设为 /myapp/web,并将 awslogs-stream-prefix 设为 web-server,Docker 会自动在每个容器启动时创建一个名为 web-server-[container-id] 的日志流。这样,所有来自该服务的日志都会归类到同一个日志组下,便于按服务进行聚合查询。
docker run -d \
  --name web-app \
  --log-driver=awslogs \
  --log-opt awslogs-region=us-east-1 \
  --log-opt awslogs-group=/myapp/web \
  --log-opt awslogs-stream-prefix=web-server \
  nginx:latest
运行上述命令后,Docker 会创建以下结构:
- 日志组:/myapp/web
- 日志流:web-server-
- 区域:us-east-1
可以通过 AWS CLI 验证:aws logs describe-log-groups --region us-east-1
如何处理日志轮转和存储限制
awslogs 驱动本身不支持直接的日志轮转配置,但可以通过 CloudWatch Logs 的保留策略来控制存储。在创建日志组时,可以设置 retentionInDays 参数来指定日志保留天数。此外,Docker 的 max-size 选项不适用于 awslogs 驱动,因为日志是由 Docker 代理直接发送到 CloudWatch 的。如果需要控制单个日志流的大小,可以在 CloudWatch 侧设置指标警报或自定义脚本进行清理。


# 创建带保留策略的日志组
aws logs create-log-group \
  --log-group-name /myapp/web \
  --retention-in-days 7 \
  --region us-east-1
上述命令创建了一个保留 7 天的日志组。CloudWatch Logs 会自动删除超过保留期的日志数据。对于高吞吐量的应用,建议监控 CloudWatch 的 API 调用次数和存储费用,避免因日志量过大导致成本激增。同时,确保 IAM 角色具有 logs:CreateLogGroup、logs:CreateLogStream 和 logs:PutLogEvents 权限。
基于 awslogs-stream-prefix 的具体问题
当使用 awslogs-stream-prefix 时,如果多个容器使用相同的前缀,它们会在同一个日志组下创建不同的日志流。这可能导致查询时需要指定具体的流前缀才能定位到特定容器的日志。例如,如果两个容器都使用 web-server 作为前缀,它们的日志流将是 web-server-abc123 和 web-server-def456。在 CloudWatch Logs Insights 中,可以使用 filter @logStream like "web-server-*" 来查询所有相关日志流。



