






在 apache 中隐藏 node.js 后端真实路径,核心做法是配置反向代理将请求转发到本地服务端口,并配合 rewriterule 拦截对特定目录的直接访问。通过设置 proxypass 和 proxypassreverse,apache 会作为网关处理 http 流量,而 node.js 应用只需监听如 3000 端口即可,外部用户看到的 url 始终保持在 apache 配置的域名下。

如何配置 Apache 反向代理以转发请求
要实现请求转发,需要在 Apache 的虚拟主机配置文件中启用 mod_proxy 相关模块,并定义代理规则。当客户端请求到达时,Apache 会将该请求转发给运行在本地指定端口的 Node.js 进程,并将响应原样返回给客户端。这种机制确保了前端资源(如 HTML、CSS)由 Apache 直接提供,而后端 API 请求则被透明地代理到 Node.js。
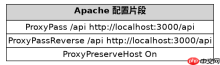
<virtualhost>
    ServerName example.com

    # 静态文件目录
    DocumentRoot /var/www/html

    # 反向代理配置:将所有 /api 开头的请求转发到 Node.js
    ProxyPreserveHost On
    ProxyPass /api http://localhost:3000/api
    ProxyPassReverse /api http://localhost:3000/api

    # 其他请求由 Apache 处理
    <directory>
        Options Indexes FollowSymLinks
        AllowOverride All
        Require all granted
    </directory></virtualhost>
上述配置中,ProxyPass 指令定义了源路径与目标地址的映射关系。例如,当用户访问 http://example.com/api/data 时,Apache 会在内部将其转换为 http://localhost:3000/api/data 发送给 Node.js。Node.js 无需知道自己是运行在代理之后,它只需要正常处理来自 localhost:3000 的请求即可。同时,ProxyPassReverse 用于修正响应头中的 Location 或 Content-Location,防止重定向暴露内部端口。
如何通过重写规则禁止直接访问后端路径
仅仅配置反向代理还不够,如果攻击者直接访问 http://example.com:3000 或通过某种方式猜到了内部路径,可能会泄露敏感信息。因此,需要利用 mod_rewrite 模块添加安全限制,拒绝任何非预期的直接访问。可以通过检查请求的主机头或 URI 模式,将非法请求重定向到错误页面或直接拒绝。

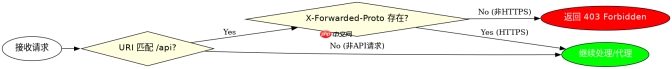
# 在 .htaccess 或 VirtualHost 中启用 RewriteEngine
RewriteEngine On

# 如果请求不是通过 HTTPS 且未包含特定头部,则拒绝
# 这里演示一种更严格的策略:只允许通过代理访问 /api
RewriteCond %{REQUEST_URI} ^/api [NC]
RewriteCond %{HTTP:X-Forwarded-Proto} !https [NC]
RewriteRule ^ - [F,L]
在实际部署中,更常见的做法是确保 Node.js 应用只绑定 127.0.0.1 而不是 0.0.0.0,这样外部网络根本无法直接连接 Node.js 端口。结合 Apache 的重写规则,可以进一步实现细粒度的控制。例如,可以使用 RewriteRule 将特定的动态请求重写为内部代理调用,或者对某些敏感路径返回 403 Forbidden。这种双重保障机制有效地隐藏了后端的真实架构。
当 Node.js 返回重定向时 Apache 如何处理
在 Node.js 应用中,经常需要使用 res.redirect() 进行页面跳转。如果没有正确配置 ProxyPassReverse,浏览器可能会收到指向 http://localhost:3000/new-path 的重定向响应,导致跨域错误或无法访问。Apache 的 ProxyPassReverse 指令会自动检测响应头中的 URL,并将其从内部地址转换回外部可见的地址。例如,如果 Node.js 返回 Location: http://localhost:3000/dashboard,Apache 会将其修改为 Location: http://example.com/dashboard 再发送给浏览器,从而保证用户体验的一致性。





