






微软说明,2026年11月10日及之后的windows更新开始引入ntlm消息签名改进。第一阶段让windows客户端默认在连接中提供签名,服务器仍接受签名与未签名客户端;第二阶段计划在2027年5月启动,届时服务器默认要求签名,不提供签名的客户端将被拒绝。
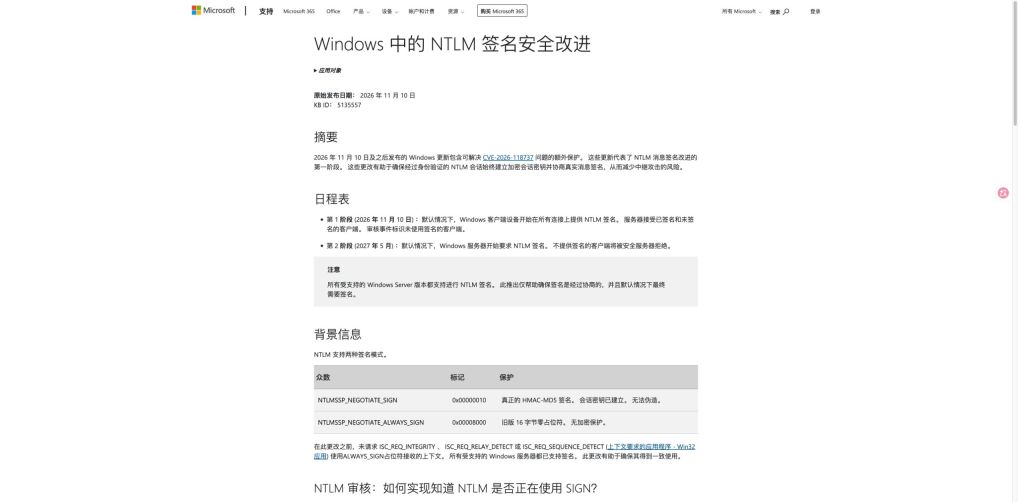
微软NTLM签名更新说明中的两个实施阶段
重点是协商真实签名和会话密钥
此次保护与CVE-2026-118737有关,目的是让经过身份验证的NTLM会话协商真实的消息签名并建立会话密钥,降低NTLM中继攻击风险。NTLMSSP_NEGOTIATE_SIGN与旧的ALWAYS_SIGN占位行为不同,不能仅凭名称含有SIGN就认为获得相同保护。
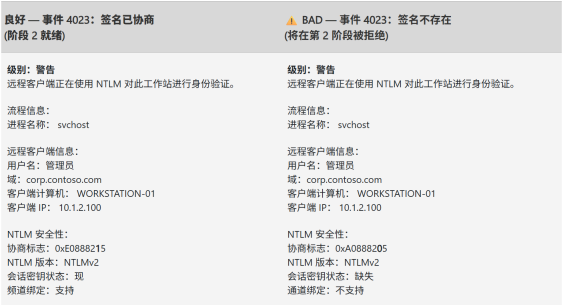
微软说明中已协商签名与未协商签名的事件对照
审核日志可用于识别兼容性影响
官方列出Microsoft-Windows-NTLM/Operational日志中的客户端事件4022和服务器事件4023,可查看协商标志与会话密钥状态。相关增强审核事件适用于具备该能力的Windows Server 2019及以后版本。签名与未签名连接都可能显示为警告级别,不能只按日志级别判断是否需要处理。

Windows 开机自启并隐藏到系统托盘
下载
让 Windows 桌面程序在开机时静默自启并隐藏到系统托盘。特别适用于 Flutter、Electron 等无视 VBS/ProcessStartInfo 窗口样式、难以隐藏的顽固应用。提供「VBS 启动器 + Python ctypes/Win32 API」的隐藏窗口方案,可稳定把窗口收进托盘且不闪控制台。
阶段二准备工作应基于实际认证流量和客户端兼容性开展。此次NTLM更改不改变Kerberos;匿名及来宾会话有文档所列的豁免条件。官方也保留了阶段性的兼容性控制项,这不等于建议长期关闭签名。





