在 apache 中为基于 ip 的虚拟主机配置独立的安全防护模块,核心做法是在每个 `
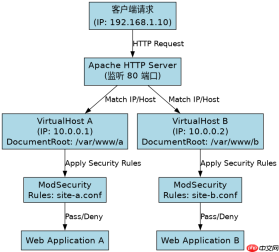
如何为不同 IP 的虚拟主机加载不同的 ModSecurity 规则集
可以通过在每个 `

# /etc/apache2/sites-available/site_a.conf
<virtualhost>
    ServerName site-a.com
    DocumentRoot /var/www/site-a

    # 加载特定于 site-a 的 ModSecurity 配置
    SecRuleEngine On
    Include /etc/modsecurity/rules/site-a-crs.conf

    <directory>
        Require all granted
    </directory></virtualhost>
上述配置展示了如何为 site-a 加载专用的规则集。当请求到达该虚拟主机时,ModSecurity 会优先应用 `site-a-crs.conf` 中的规则。如果规则集中定义了特定的拦截动作(如 `deny`),则请求会被阻止。这种隔离方式确保了不同站点的安全策略不会相互影响。
如何为不同 IP 的虚拟主机配置独立的防暴力破解限制
使用 `mod_evasive` 或 `mod_ratelimit` 可以在虚拟主机级别设置独立的并发连接数和请求速率限制。通过在 `

Apache Superset 是一个广泛采用的开源 BI 平台,用于 SQL 探索、图表构建和仪表板交付。当代理需要查询仓库数据、组装仪表板或使用成熟的分析界面解释指标而不是临时笔记本代码时,此技能非常有用。
# /etc/apache2/sites-available/site_b.conf
<virtualhost>
    ServerName site-b.com
    DocumentRoot /var/www/site-b

    # 配置 mod_evasive 针对 site-b 的限制
    DOSPageCount 5
    DOSSiteCount 50
    DOSPageInterval 1
    DOSSiteInterval 1
    DOSBlockingPeriod 10

    <directory>
        Require all granted
    </directory></virtualhost>
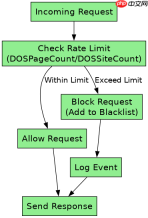
此配置为 site-b 设置了具体的防暴力破解参数。`DOSPageCount` 限制了单页请求频率,`DOSSiteCount` 限制了全站请求频率。当超过这些阈值时,Apache 会暂时屏蔽来源 IP。由于这些指令位于 `
当虚拟主机 IP 冲突时安全防护模块如何处理
如果多个虚拟主机配置了相同的 IP 地址,Apache 会根据 `ServerName` 或 `ServerAlias` 进行匹配,但安全防护模块的行为取决于其配置范围。若安全模块配置在全局级别,所有虚拟主机将共享同一套规则;若在虚拟主机级别配置,则只有匹配的虚拟主机应用该规则。若发生配置冲突,Apache 通常以最后加载的配置为准,或者根据 `IfModule` 条件判断是否生效。建议避免 IP 冲突,并确保安全模块配置在正确的层级。