






server_name 匹配优先级如何决定 SSL 握手选择
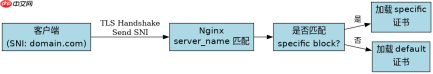
通过配置 default_server 和精确的 server_name 列表,nginx 在 tls 握手阶段依据 sni 扩展字段进行域名匹配。当客户端发起连接时,nginx 会优先查找与 sni 值完全匹配的 server 块;若未找到,则回退到标记为 default_server 的配置块。这种机制确保了不同域名的证书能够正确加载,避免了因默认证书不匹配导致的握手失败或浏览器警告。
server {
    listen 443 ssl default_server;
    server_name _;
    ssl_certificate /etc/nginx/ssl/default.crt;
    ssl_certificate_key /etc/nginx/ssl/default.key;
}

server {
    listen 443 ssl;
    server_name example.com www.example.com;
    ssl_certificate /etc/nginx/ssl/example.crt;
    ssl_certificate_key /etc/nginx/ssl/example.key;
}
上述配置中,第一个 server 块作为兜底,处理所有未明确指定域名的请求。第二个 server 块针对特定域名加载专用证书。当客户端访问 example.com 时,SNI 值为 example.com,Nginx 命中第二个块并返回对应证书。若访问未知域名,SNI 无法匹配任何具体名称,Nginx 使用第一个块的默认证书。预期结果是:已知域名显示正确证书,未知域名显示默认证书或报错。
通配符域名下 SSL 证书覆盖范围如何界定
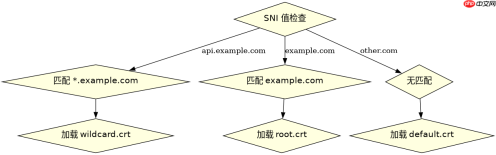
通配符证书(如 *.example.com)仅覆盖一级子域名,不覆盖根域名 example.com。在 server_name 配置中,通配符位于前缀位置,例如 server_name *.example.com;。Nginx 根据 SNI 值进行模式匹配,若 SNI 为 api.example.com,则匹配成功;若 SNI 为 example.com,则匹配失败,需依赖其他 server 块处理。
server {
    listen 443 ssl;
    server_name *.example.com;
    ssl_certificate /etc/nginx/ssl/wildcard.crt;
    ssl_certificate_key /etc/nginx/ssl/wildcard.key;
}

server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate /etc/nginx/ssl/root.crt;
    ssl_certificate_key /etc/nginx/ssl/root.key;
}
此配置区分了通配符域名和根域名的证书加载。当客户端请求 sub.example.com 时,SNI 匹配通配符规则,加载 wildcard.crt。当请求 example.com 时,通配符不匹配,Nginx 查找精确匹配项,加载 root.crt。若缺少根域名的 server 块,请求将回退至 default_server。预期结果:子域名使用通配符证书,根域名使用独立证书,未配置域名使用默认证书。

多个域名共用同一 IP 时 SNI 冲突的具体表现
当多个域名共用同一 IP 且端口时,Nginx 依赖 SNI 区分不同虚拟主机。若客户端不支持 SNI(如旧版 Android 或 IE6),Nginx 无法获取目标域名,直接加载 default_server 的证书。此时,若 default_server 配置的证书与客户端期望的域名不匹配,将触发 SSL 握手错误或安全警告。解决该问题的核心在于确保 default_server 的证书能覆盖尽可能多的场景,或通过应用层重定向引导客户端升级。
以下代码展示了如何处理不支持 SNI 的客户端回退逻辑:
server {
    listen 443 ssl default_server;
    server_name _;
    ssl_certificate /etc/nginx/ssl/multi-domain.crt;
    ssl_certificate_key /etc/nginx/ssl/multi-domain.key;
    # 若需要,可在此处添加 return 301 或其他逻辑
}
在实际运行中,若客户端发送 SNI 为 site-a.com,但 Nginx 配置中无对应 server 块,且 default_server 的证书不包含 site-a.com,则握手失败。若客户端不支持 SNI,Nginx 始终加载 multi-domain.crt。因此,多域名共存的稳定性取决于 default_server 证书的通用性和客户端的 SNI 支持率。预期结果:支持 SNI 的客户端正确匹配证书,不支持 SNI 的客户端看到默认证书内容。





