






java 类加载器通过重写 findclass 方法,在字节码被 jvm 验证前拦截并解密数据流,从而加载加密类。具体做法是继承 classloader,在 findclass 中读取加密文件,使用对称算法(如 aes)解密为原始字节数组,随后调用 defineclass 将解密后的字节转换为 class 对象。这样可以在不修改 jvm 源码的情况下实现类的动态解密加载。
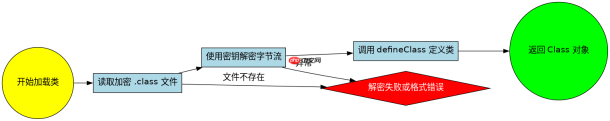
自定义 ClassLoader 的核心流程是什么
核心流程分为三步:定位资源、解密字节、定义类。首先通过 getResourceAsStream 获取加密文件的输入流;其次使用密钥对输入流数据进行解密,得到原始的 class 字节码;最后调用父类提供的 defineClass 方法完成类的注册。整个过程必须确保密钥的安全性和字节流的完整性。
import java.io.*;
import javax.crypto.Cipher;
import javax.crypto.spec.SecretKeySpec;

public class DecryptClassLoader extends ClassLoader {
    private String cryptoPath;
    private String key;

    public DecryptClassLoader(ClassLoader parent, String path, String key) {
        super(parent);
        this.cryptoPath = path;
        this.key = key;
    }

    @Override
    protected Class> findClass(String name) throws ClassNotFoundException {
        String fileName = cryptoPath + name.replace('.', '/') + ".class";
        byte[] data = loadEncryptedData(fileName);
        byte[] decrypted = decrypt(data);
        return defineClass(name, decrypted, 0, decrypted.length);
    }

    private byte[] loadEncryptedData(String fileName) {
        try (InputStream is = new FileInputStream(fileName)) {
            return is.readAllBytes();
        } catch (IOException e) {
            throw new RuntimeException(e);
        }
    }

    private byte[] decrypt(byte[] encrypted) {
        try {
            Cipher cipher = Cipher.getInstance("AES");
            SecretKeySpec keySpec = new SecretKeySpec(key.getBytes(), "AES");
            cipher.init(Cipher.DECRYPT_MODE, keySpec);
            return cipher.doFinal(encrypted);
        } catch (Exception e) {
            throw new RuntimeException("Decryption failed", e);
        }
    }
}
上述代码展示了完整的加载逻辑。运行时需要提供正确的加密文件路径和对应的 AES 密钥。如果密钥错误或文件损坏,decrypt 方法会抛出异常,导致类加载失败。这种机制允许开发者在运行时动态注入经过混淆或加密的类,增强代码安全性。
如何确保加载的类符合双亲委派模型
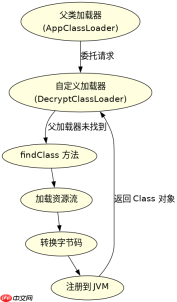
自定义类加载器默认遵循双亲委派模型,即先委托父加载器处理。若父加载器无法找到类,才由自身的 findClass 执行解密逻辑。要打破这一限制,可重写 loadClass 方法,但通常不建议这样做,因为它可能导致类冲突。保持默认行为能确保核心 Java 类库的安全性,同时仅对特定路径下的加密类进行特殊处理。


// 测试加载过程
public class Main {
    public static void main(String[] args) throws Exception {
        DecryptClassLoader loader = new DecryptClassLoader(
            Main.class.getClassLoader(),
            "./encrypted/",
            "MySecretKey12345"
        );
        Class> clazz = loader.loadClass("com.example.EncryptedClass");
        Object instance = clazz.getDeclaredConstructor().newInstance();
        System.out.println("Loaded: " + clazz.getName());
    }
}
在测试场景中,Main 类创建了一个自定义加载器实例,并尝试加载位于 ./encrypted/ 目录下的 com.example.EncryptedClass。加载成功后,通过反射创建实例并打印类名。此过程验证了从文件读取、解密到类定义的完整链路。若目录中不存在对应文件,loadEncryptedData 将抛出 RuntimeException,表明资源定位失败。
当解密后的字节数组包含多个类定义时会发生什么
如果解密后的字节数组实际上包含了多个类的定义(例如一个 JAR 包的内容),直接调用 defineClass 会抛出 IllegalArgumentException,因为该方法期望接收单个类的字节码。此时需要解析字节流中的类结构,提取出目标类的字节段,再分别调用 defineClass。这要求加载器具备解析 class 文件格式的能力,或者预先将多类文件拆分为独立的单类文件。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


