






使用 docker logs 命令并配合 --since 或 -f 参数,结合管道符和 grep 过滤关键字,即可提取特定模块的报错日志。例如执行 docker logs | grep -i "error" 可以筛选出包含 error 的行;若需进一步定位到具体模块(如 auth-service),可追加 grep "auth-service"。该操作基于容器标准输出流,适用于日志未持久化到外部系统的场景。

如何按时间范围提取某模块的报错日志
通过 --since 参数指定起始时间,再结合 grep 过滤模块名和错误级别,可精准获取时间段内的相关日志。例如 docker logs --since 2024-01-01T00:00:00Z | grep "auth-service" | grep -i "error" 能返回自2024年1月1日起所有与 auth-service 模块相关的错误日志。注意时间格式需符合 ISO 8601,且容器启动后产生的日志才有效。
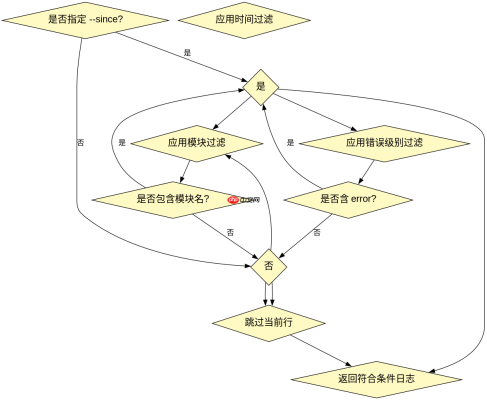
docker logs --since 2024-01-01T00:00:00Z my-container | grep "auth-service" | grep -i "error"
预期结果:仅显示包含 “auth-service” 且行内有 “error”(不区分大小写)的日志条目,时间戳均在指定范围内。
如何实时跟踪某模块的报错日志
使用 -f 参数实现日志流式输出,配合 grep 可实现对特定模块报错的实时监控。例如 docker logs -f | grep "payment-module" | grep -i "fail" 会持续打印支付模块中任何包含 fail 的错误信息。此方式适合调试阶段快速捕捉异常,但需注意终端缓冲区限制,长时间运行可能丢失早期数据。


docker logs -f my-container | grep "payment-module" | grep -i "fail"
预期结果:当容器内 payment-module 产生含 “fail” 的日志时,立即在终端输出对应行,无延迟刷新。
如果容器重启后日志被清空怎么办
容器重启后默认日志会被清除,因此无法再通过 docker logs 获取历史数据。解决方案是挂载日志卷或使用日志驱动(如 json-file 配置 max-size 和 max-file)。例如在 docker-compose.yml 中设置 logging 驱动为 json-file 并限制文件大小,可保留最近几份日志文件供后续分析。


