






配置 docker 守护进程访问控制的核心做法是启用 tls 双向认证,通过签发 ca 证书、服务器证书和客户端证书,并在启动 daemon 时指定 `--tlsverify` 及对应的证书路径。这样只有持有合法客户端证书的机器才能连接 docker api,未认证的请求会被直接拒绝。
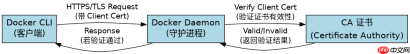
如何生成用于 TLS 验证的证书文件
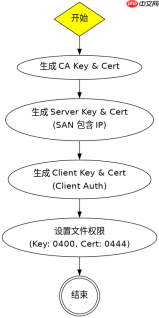
生成证书需要使用 openssl 工具链,按照 CA -> Server -> Client 的顺序依次创建。首先初始化目录并生成 CA 私钥与自签名证书,接着为 Docker 主机生成服务器证书(需包含 IP 或域名),最后为客户端生成证书。所有证书生成后,将私钥和公钥分别放置在服务端和客户端约定的目录下,确保权限设置为仅所有者可读。
# 1. 创建目录结构
mkdir -p ~/docker-tls/{ca,server,client}
cd ~/docker-tls

# 2. 生成 CA 私钥和证书
cd ca
openssl genrsa -aes256 -out ca-key.pem 4096
openssl req -new -x509 -days 365 -key ca-key.pem -sha256 -out ca.pem

# 3. 生成服务器证书 (替换为你的服务器IP)
cd ../server
openssl genrsa -out server-key.pem 4096
openssl req -subj "/CN=your-server-ip" -new -key server-key.pem -out server.csr
echo "subjectAltName = IP:your-server-ip,DNS:localhost" > extfile.cnf
openssl x509 -req -days 365 -sha256 -in server.csr -CA ../ca/ca.pem -CAkey ../ca/ca-key.pem -CAcreateserial -out server-cert.pem -extfile extfile.cnf

# 4. 生成客户端证书
cd ../client
openssl genrsa -out client-key.pem 4096
openssl req -subj "/CN=client" -new -key client-key.pem -out client.csr
echo "extendedKeyUsage = clientAuth" >> extfile.cnf
openssl x509 -req -days 365 -sha256 -in client.csr -CA ../ca/ca.pem -CAkey ../ca/ca-key.pem -CAcreateserial -out client-cert.pem -extfile extfile.cnf

# 5. 清理不需要的文件并设置权限
rm *.csr *.cnf *.srl
chmod 0400 *-key.pem
chmod 0444 *cert.pem
执行上述脚本后,你会在 ~/docker-tls/server 得到 ca.pem, server-cert.pem, server-key.pem,在 ~/docker-tls/client 得到对应的客户端文件。这些文件是后续配置 Daemon 和 CLI 的基础。
Docker Daemon 和 CLI 的具体配置步骤是什么
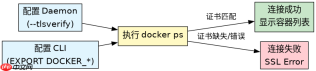
配置分为两部分:修改 Docker 守护进程的启动参数以监听 TCP 端口并开启 TLS 验证,以及配置 Docker CLI 客户端使用生成的证书进行通信。对于 systemd 管理的 Linux 系统,需要编辑 daemon.json 或在 ExecStart 中追加参数;对于 CLI,则通过环境变量 DOCKER_TLS_VERIFY, DOCKER_CERT_PATH 和 DOCKER_HOST 来指向证书路径。

# 服务端配置示例 (systemd 方式)
# 编辑 /etc/systemd/system/docker.service.d/override.conf
[Service]
ExecStart=
ExecStart=/usr/bin/dockerd --host=tcp://0.0.0.0:2376 --host=unix:///var/run/docker.sock --tlsverify --tlscacert=/root/docker-tls/ca/ca.pem --tlscert=/root/docker-tls/server/server-cert.pem --tlskey=/root/docker-tls/server/server-key.pem -H tcp://0.0.0.0:2376 -H unix:///var/run/docker.sock

# 重新加载 systemd 并重启 docker
sudo systemctl daemon-reload
sudo systemctl restart docker

# 客户端配置示例 (bashrc 或 zshrc)
export DOCKER_TLS_VERIFY=1
export DOCKER_CERT_PATH=$HOME/docker-tls/client
export DOCKER_HOST=tcp://your-server-ip:2376

# 测试连接
docker ps
完成配置后,Docker Daemon 将仅在 TCP 2376 端口提供加密服务,而 Unix Socket 保持本地访问。CLI 端只要设置了环境变量,任何 docker 命令都会自动携带证书发起 HTTPS 请求。如果尝试不使用证书直接连接 TCP 端口,将会收到 SSL 握手失败的错误。
如果客户端证书过期或被吊销会怎样
当客户端证书过期时,Docker CLI 发出的请求会在 TLS 握手阶段被守护进程拒绝,导致 docker 命令报错无法执行。Docker 本身没有内置的实时 CRL(证书吊销列表)检查机制来动态阻断已签发但未过期的证书,主要依赖证书的有效期限(Validity Period)来控制访问。若需强制吊销,通常需要更换 CA 或重新生成全套证书体系。


