






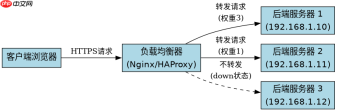
服务器负载均衡接入与配置的核心在于部署反向代理层,将客户端请求分发至后端多个应用实例。具体做法是安装nginx或haproxy等软件,在配置文件中定义上游服务器组(upstream)并设置健康检查策略,最后修改dns解析指向负载均衡器的ip地址。这样做能实现流量均匀分布、故障自动剔除及高可用性保障。
Nginx如何配置Upstream和反向代理
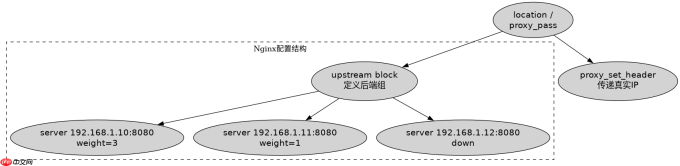
Nginx通过upstream模块定义后端服务器列表,并使用proxy_pass指令将请求转发给该组。配置时需指定协议、IP端口及权重,同时启用健康检查机制以确保只向存活节点发送流量。
worker_processes 1;

events {
    worker_connections 1024;
}

http {
    upstream backend_servers {
        server 192.168.1.10:8080 weight=3;
        server 192.168.1.11:8080 weight=1;
        server 192.168.1.12:8080 down; # 标记为不可用
    }

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://backend_servers;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
        }
    }
}
上述配置中,192.168.1.10承担75%的流量,192.168.1.11承担25%,而192.168.1.12被标记为down状态不参与调度。当访问example.com时,Nginx会根据权重算法将请求分发给前两个活跃节点。
HAProxy如何实现TCP四层负载均衡
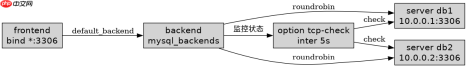
HAProxy擅长处理TCP层面的负载均衡,适用于数据库、Redis等非HTTP服务。其配置核心在于frontend绑定监听端口,backend定义真实服务器池,并通过option health-check进行定期探测。
global
    log /dev/log local0
    maxconn 4096

defaults
    mode tcp
    timeout connect 5000ms
    timeout client 50000ms
    timeout server 50000ms

frontend mysql_front
    bind *:3306
    default_backend mysql_backends

backend mysql_backends
    balance roundrobin
    option tcp-check
    server db1 10.0.0.1:3306 check inter 5s fall 3 rise 2
    server db2 10.0.0.2:3306 check inter 5s fall 3 rise 2
在此配置中,HAProxy监听3306端口,使用轮询算法将连接分发至db1和db2。tcp-check每5秒执行一次健康探测,若连续3次失败则剔除节点,连续2次成功则恢复节点。这种配置确保了数据库连接的稳定分发。
当后端服务器宕机时负载均衡器如何处理
当后端某台服务器宕机时,负载均衡器会通过健康检查机制将其从可用池中移除,停止向其分发新请求,并将现有连接断开或重定向至其他健康节点。以Nginx为例,若开启proxy_next_upstream,失败请求会自动重试下一台服务器;HAProxy则会直接跳过故障节点。





