






在 nginx 中拦截并禁止特定目录访问,最直接的方法是在 server 或 location 块中使用 deny all 指令配合 allow all 来返回 403 forbidden 状态码。具体做法是定义一个匹配该目录路径的 location 块,在其中设置拒绝所有请求,nginx 会立即终止处理并返回错误响应,从而阻止用户访问该目录下的任何文件。
如何配置 location 块以精确匹配目标目录
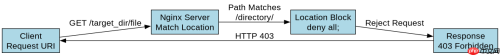
要实现对特定目录的拦截,需要在 Nginx 配置文件(通常是 nginx.conf 或站点配置)中添加一个 location 块。该块的参数应设置为需要禁止访问的目录路径,例如 /admin/ 或 /backup/。在这个块内部,只需写入 deny all; 即可生效。Nginx 会根据请求的 URI 与配置的 location 进行匹配,一旦命中,就会执行块内的指令,直接返回 403 状态码,不会继续向下查找其他规则。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    # 禁止访问 /secret/ 目录
    location /secret/ {
        deny all;
        return 403;
    }

    # 其他正常访问规则
    location / {
        try_files $uri $uri/ =404;
    }
}
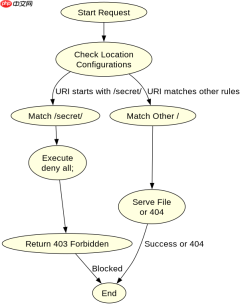
上述配置中,当用户尝试访问 http://example.com/secret/ 或其子路径时,Nginx 会匹配到第一个 location 块。由于 deny all; 的存在,请求被拒绝。虽然 deny all; 本身通常足以触发 403,但显式添加 return 403; 可以确保行为明确且一致。对于 /secret/ 目录下的具体文件,如 /secret/data.txt,同样会被拦截。如果希望禁止访问某个特定文件而非整个目录,可以将 location 参数改为精确匹配,例如 location = /config.php { deny all; }。
如何处理多个目录或特殊字符路径的拦截
在实际场景中,可能需要禁止访问多个不同的目录,或者目录名称包含特殊字符。Nginx 允许在一个 server 块中定义多个 location 块来处理不同的路径。每个 location 块独立工作,互不干扰。对于包含空格、中文或其他非标准字符的路径,Nginx 默认支持 UTF-8 编码,但建议在配置文件中确保编码正确,并在测试时使用 URL 编码后的路径进行验证。此外,可以使用正则表达式 location 来匹配更复杂的模式,例如禁止所有以 .git 开头的目录访问。

# 禁止访问多个特定目录
location /private/ {
    deny all;
}

location /temp/ {
    deny all;
}

# 使用正则表达式禁止所有 .git 目录
location ~* \.git/ {
    deny all;
}
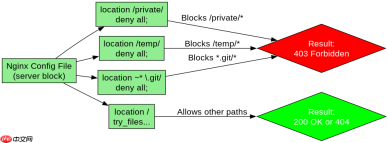
在上面的示例中,/private/ 和 /temp/ 是两个独立的目录,分别通过各自的 location 块进行拦截。而 location ~* \.git/ 使用了正则表达式匹配,能够捕获所有以 .git 开头的路径,无论其位于网站的哪个层级。这种灵活性使得管理员可以根据安全需求定制精细的访问控制策略。需要注意的是,正则表达式 location 的优先级低于前缀 location,因此在配置时应注意规则的顺序和匹配逻辑,避免意外放行或拦截。
基于程序中某个输入、条件或结果的具体问题
当 Nginx 配置了 deny all; 后,客户端收到的 HTTP 响应状态码是 403 Forbidden。这个状态码明确表示服务器理解请求但拒绝执行。在开发调试过程中,可以通过浏览器开发者工具或 curl 命令查看响应头中的 Status Code: 403。如果配置错误导致请求未被拦截,可能是 location 路径不匹配或权限问题。例如,如果 root 目录设置错误,Nginx 可能找不到文件而返回 404,而不是 403。因此,确保 root 路径正确且 location 块正确嵌套在 server 块中是关键。此外,检查 Nginx 的错误日志(通常为 /var/log/nginx/error.log)可以帮助排查配置加载失败或权限不足的问题。





