






在thinkphp中禁用动态调用以防止二次利用,最直接有效的方法是在入口文件`public/index.php`中移除对`call_user_func`等危险函数的支持,或者通过配置关闭框架的自动加载和动态解析功能。具体做法是修改`config/app.php`中的`app_debug`为`false`并严格限制路由规则,同时在`.htaccess`或nginx配置中禁止直接访问敏感文件。此外,可以通过自定义异常处理机制拦截非法请求,确保只有预定义的路由和方法被允许执行。
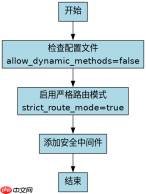
如何通过配置文件限制动态函数调用
要限制动态函数调用,可以在`config/app.php`中设置`allow_dynamic_methods`为`false`,这将阻止框架自动解析未明确声明的方法调用。同时,建议启用`strict_route_mode`以确保所有请求必须匹配显式定义的路由。这些配置能有效减少因动态调用导致的潜在安全风险。
// config/app.php
return [
    'allow_dynamic_methods' => false,
    'strict_route_mode' => true,
];
上述配置生效后,任何尝试通过动态方式调用未注册方法的请求都将被拒绝,从而降低二次利用的风险。
如何在入口文件中增强安全性
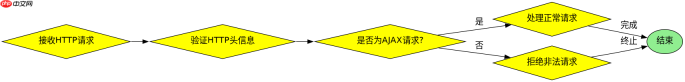
在`public/index.php`中,可以添加额外的安全检查逻辑,例如验证请求来源、检查HTTP头信息等。还可以引入中间件来过滤恶意请求,进一步加固应用层防御。通过这些措施,即使攻击者试图绕过前端验证,也难以成功执行恶意代码。

// public/index.php
if (!isset($_SERVER['HTTP_X_REQUESTED_WITH']) || strtolower($_SERVER['HTTP_X_REQUESTED_WITH']) != 'xmlhttprequest') {
    exit('Invalid request');
}
此段代码仅接受来自AJAX的请求,其他类型的请求将被直接终止,从而避免非预期行为的发生。
基于程序中某个输入、条件或结果的具体问题
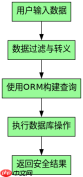
当用户提交包含特殊字符的数据时,若未进行充分过滤,可能导致SQL注入或XSS攻击。为解决这一问题,应在控制器层面对输入数据进行清洗和转义操作。例如,使用ThinkPHP内置的`filter_var()`函数对字符串类型参数进行处理,确保其符合预期格式。同时,结合ORM查询构建器而非原生SQL语句,可从根本上规避注入风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





