






thinkphp5.0.23远程代码执行漏洞的修复方法是升级框架至安全版本或手动修补路由解析逻辑。具体做法是修改 thinkphp/library/think/route/rule.php 文件,在 parseurlpath 方法中增加对非法字符(如 @、:)的过滤,防止攻击者通过构造特殊url路径触发 call_user_func 等危险函数调用。该漏洞源于框架在处理url路由时未严格校验路径参数,导致恶意输入被当作函数名执行。

如何定位漏洞触发的核心代码位置?
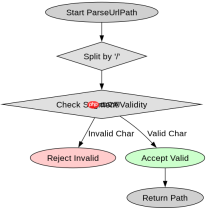
漏洞的核心在于 thinkphp/library/think/route/Rule.php 中的 parseUrlPath 方法。该方法负责解析URL路径并提取控制器和方法名。当用户输入的URL包含 @ 或 : 等特殊符号时,若未经过严格过滤,这些符号可能被用于拼接函数调用链。开发者应重点检查此文件中处理路径分割和变量赋值的逻辑,确认是否存在直接拼接用户输入到可执行函数的情况。
namespace think\route;

class Rule {
    // 原始存在漏洞的代码片段
    public function parseUrlPath($url) {
        $path = explode('/', trim($url, '/'));
        // 漏洞点:未对$path[0]进行严格过滤,可能导致后续逻辑异常
        return $path;
    }
}
上述代码展示了漏洞所在的基本结构。在实际环境中,攻击者可通过构造类似 /index/index/@think\app/invokefunction?function=call_user_func_array&vars[0]=phpinfo&vars[1][]=-1 的URL来触发漏洞。修复时需确保 $path 中的每个元素都经过白名单校验或转义处理,避免引入不可控的函数调用。
升级后新版本的路由解析机制有何变化?
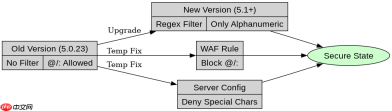
升级到ThinkPHP5.1及以上版本后,路由解析机制进行了重构,引入了更严格的路由规则和中间件机制。新版框架默认启用了路由缓存和严格的参数绑定,不再允许通过URL路径直接调用任意函数。此外,新版 Rule.php 中的 parseUrlPath 方法增加了对特殊字符的正则匹配过滤,有效阻断了利用 @ 和 : 进行的注入攻击。开发者在升级后需重新测试所有自定义路由规则,确保兼容性。

namespace think\route;

class Rule {
    // 修复后的代码示例
    public function parseUrlPath($url) {
        $path = explode('/', trim($url, '/'));
        foreach ($path as &$segment) {
            // 过滤非法字符,仅允许字母、数字、下划线和连字符
            if (!preg_match('/^[a-zA-Z0-9_-]+$/', $segment)) {
                throw new \Exception('Invalid URL segment');
            }
        }
        return $path;
    }
}
修复后的代码通过正则表达式 /^[a-zA-Z0-9_-]+$/ 对每个路径段进行校验,确保只接受安全的字符组合。任何包含 @、: 或其他特殊符号的输入都会抛出异常,从而阻止恶意代码执行。这种防御性编程策略显著提升了框架的安全性,建议所有使用ThinkPHP5.0.23的项目尽快应用此补丁或升级版本。
如果无法立即升级,如何临时缓解风险?
对于暂时无法升级的环境,可以通过配置Web服务器(如Nginx或Apache)拦截包含 @ 和 : 的URL请求来缓解风险。例如,在Nginx配置中添加规则拒绝包含这些字符的请求,或在ThinkPHP入口文件 public/index.php 中增加全局过滤逻辑。此外,启用WAF(Web应用防火墙)并配置针对ThinkPHP漏洞的特征规则也是有效的临时措施。这些方法虽不能彻底修复漏洞,但能大幅降低被利用的概率。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





