






使用 random_bytes() 函数生成安全的随机字符串是 php 中的标准做法,它能从操作系统获取加密级安全随机数。具体做法是先调用该函数指定字节长度,再通过 bin2hex() 或 base64_encode() 将其转换为可读的字符串格式,从而得到既安全又符合编码要求的随机标识。

random_bytes() 与 bin2hex() 配合生成的十六进制字符串有何特点
这种组合生成的字符串仅包含 0-9 和 a-f 字符,长度固定为字节数的两倍,常用于需要严格字符集限制的 Token 或 ID 场景。
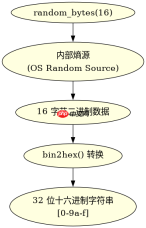
$length = 16;
$bytes = random_bytes($length);
$hexString = bin2hex($bytes);
echo $hexString; // 输出如: a3f5c8... (32个字符)
运行上述代码将得到一个长度为 32 的十六进制字符串。由于 bin2hex() 只是简单的二进制到文本映射,它不会引入额外的熵损失,但字符集被限制在 16 个符号上。如果业务逻辑要求字符串必须包含大写字母或特殊符号,这种单一编码方式就不够灵活。

如何生成包含大小写字母和数字的安全随机字符串
可以通过 random_int() 函数在字符集中随机选取索引来拼接字符串,这种方式能精确控制输出字符的范围,适用于密码、验证码等复杂场景。
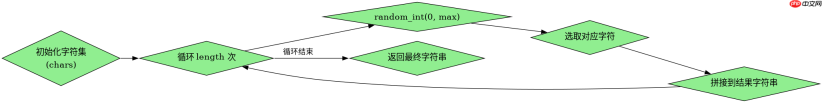
random_int()
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


