






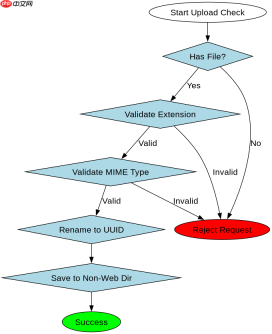
修复php2shell漏洞的核心在于彻底移除项目中所有未授权的文件上传入口,并严格限制web服务器对脚本文件的执行权限。具体做法是检查并删除任何允许用户上传.php、.phtml等可执行脚本的接口,同时配置nginx或apache规则,禁止在上传目录(如storage/app/public)中直接执行php代码。此外,必须确保上传文件存储在非web根目录或通过随机文件名重命名,防止攻击者通过构造恶意文件获取服务器shell权限。
如何识别和定位项目中的危险上传点
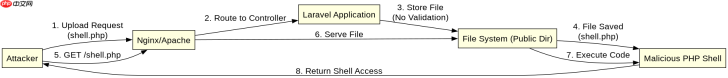
定位漏洞需要扫描项目中所有处理HTTP请求中multipart/form-data类型的控制器和方法。重点检查使用Laravel Request::file() 或 $request->validate(['file' => 'required|file']) 的代码段,查看其存储路径是否位于Web可访问目录且未禁用执行权限。通常漏洞存在于头像上传、附件导入或图片处理功能中,若这些功能未对文件扩展名进行白名单校验,或未将文件移动到安全目录,即存在被利用风险。
<?php namespace App\Http\Controllers;
use Illuminate\Http\Request;
class FileUploadController extends Controller
{
    public function upload(Request $request)
    {
        // 危险示例:直接存储到public目录,未校验类型
        if ($request->hasFile('upload')) {
            $path = $request->file('upload')->storeAs(
                'public/uploads',
                $request->file('upload')->getClientOriginalName()
            );
            return response()->json(['path' => $path]);
        }
        return response()->json(['error' => 'No file'], 400);
    }
}
上述代码展示了典型的脆弱实现。攻击者可以上传名为 shell.php 的文件,由于 storeAs 保留了原始文件名且目标目录 public/uploads 通常具有执行权限,攻击者可直接通过URL访问该文件获得Shell。修复此问题的第一步是引入严格的MIME类型和扩展名校验,并将文件重命名为UUID,避免依赖用户输入的文件名。
如何配置Web服务器阻断脚本执行
即使应用层代码存在疏漏,通过Web服务器配置也能有效阻断PHP2Shell攻击。在Nginx环境中,需要在对应上传目录的location块中添加 fastcgi_pass off; 或使用 location ~ \.(php|phtml|phar)$ { deny all; } 规则。对于Apache,需在上传目录的 .htaccess 文件中添加 RemoveHandler .php .phtml .php3 .php4 .php5 .php6 .php7 以及 php_flag engine off。这种纵深防御策略确保即便恶意脚本被上传,也无法被解释器执行,从而保护服务器安全。

Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。

# Nginx Configuration Example
server {
    listen 80;
    server_name example.com;
    root /var/www/html/public;

    # 其他路由...

    location /uploads/ {
        alias /var/www/html/storage/app/public/;
        # 关键修复:禁止执行PHP
        location ~ \.php$ {
            deny all;
        }
        location ~ \.phtml$ {
            deny all;
        }
    }
}
以上Nginx配置片段演示了如何在服务器层面实施防护。通过嵌套的 location 块,明确指定 /uploads/ 目录下的任何 .php 或 .phtml 请求直接返回403 Forbidden。这与应用层的校验形成互补,即使攻击者绕过了应用层的文件名过滤,上传的 backdoor.php 也将无法被执行。开发者应将此配置作为标准部署流程的一部分,特别是在处理用户生成内容(UGC)的存储区域时。
上传目录权限与存储路径的最佳实践
基于Laravel的默认行为,上传文件通常存储在 storage/app/public 并通过符号链接映射到 public/storage。最佳实践是将上传目录移出Web根目录,或者确保Web根目录下的上传子目录绝对没有执行权限。在Linux系统中,可以使用 chmod 755 设置目录权限,但需确保文件本身为 644,且Web服务器用户(如www-data)仅有读取权限而无执行权限。同时,建议使用 Storage::disk('local')->put() 将文件保存在 storage/app 下,而非 public 目录,从根本上消除通过URL直接访问文件的可能性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





