






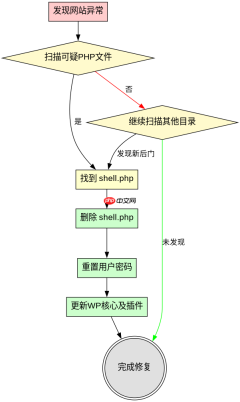
wordpress站点修复php2shell漏洞的核心做法是立即移除或重命名网站根目录下的 shell.php 文件,并检查其他可疑的 php 脚本。该漏洞通常源于攻击者上传了恶意后门文件,通过执行这些文件获取服务器权限。在删除恶意文件后,必须重置所有用户密码,更新 wordpress 核心、主题和插件至最新版本,并审查文件权限以确保非管理员无法写入关键目录。
如何定位并清除隐藏的恶意 PHP 后门?
定位隐藏后门的关键在于扫描网站目录中近期被修改的 PHP 文件,特别是那些名称与正常功能无关的文件。攻击者常将恶意代码隐藏在看似正常的文件中,或直接创建新的 .php 文件。使用命令行工具或安全插件可以高效识别这些异常文件。清除时,务必备份当前状态,然后删除确认恶意的文件,并检查其是否包含自动下载其他恶意载荷的代码。
find /var/www/html -name "*.php" -mtime -7 -type f
ls -la /var/www/html/shell.php
rm /var/www/html/shell.php
如何通过配置限制文件上传以预防再次入侵?
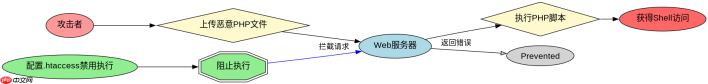
预防再次入侵需严格限制文件上传类型和位置。WordPress 默认允许上传媒体文件,但应确保服务器配置禁止在上传目录执行 PHP 代码。通过在 uploads 目录下放置 .htaccess 文件并添加禁用执行指令,可以有效阻断攻击者利用上传功能执行恶意脚本。同时,定期审计用户权限,移除不必要的管理员账户,减少攻击面。

SEO关键词密度优化与页面审计技能。使用场景:①提供页面路径与关键词进行SEO优化;②提升页面关键词密度;③提升搜索引擎排名;④进行SEO审计(meta标签、OG、hreflang等)。触发词:关键词密度、SEO优化、关键词优化等。
# /var/www/html/wp-content/uploads/.htaccess
<filesmatch>
    SetHandler application/x-httpd-php-off
</filesmatch>
如果 shell.php 已被篡改且包含加密载荷该如何处理?
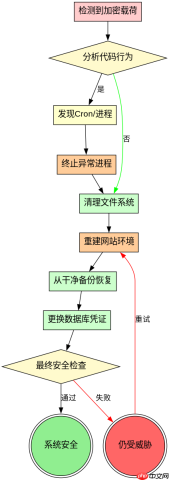
当 shell.php 包含加密载荷时,直接删除可能无法彻底清除威胁,因为恶意代码可能已驻留内存或通过 cron 任务重新生成文件。此时需检查服务器的定时任务(cron)和进程列表,寻找异常行为。若发现持久化机制,需先终止相关进程,再清理文件系统。建议在此情况下重建整个网站环境,从干净的备份恢复数据,并更换所有数据库凭证,以确保没有残留的后门。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





